ANWENDUNGSFÄLLE
Finden Sie Ihren Ausgangspunkt
Beginnen Sie mit dem Konto-, Identitäts- oder Agentenablauf, den Sie prüfen möchten. Sehen Sie sich die passenden Produkte, eine Beispieloberfläche und die Entscheidungen an, die bei Ihrem Team bleiben.
Dies sind beispielhafte Abläufe, keine Kundenreferenzen. Produktverfügbarkeit und Integrationsanforderungen können variieren.
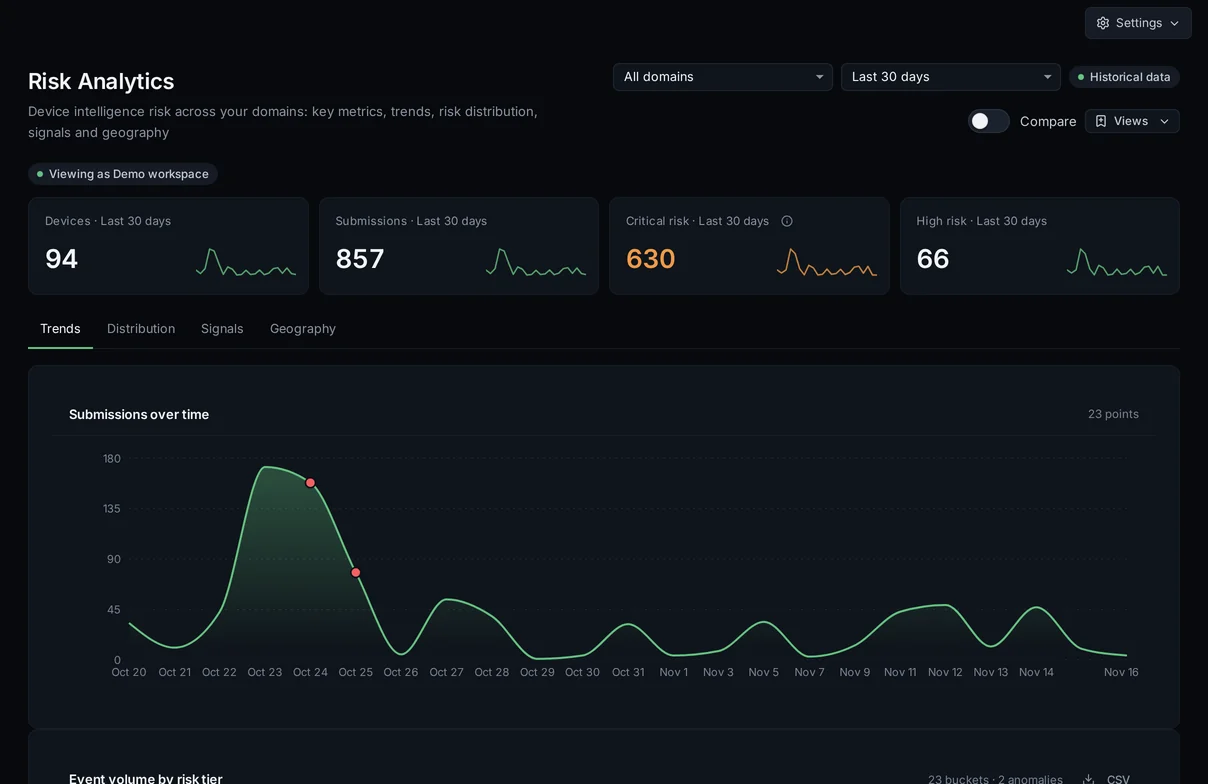
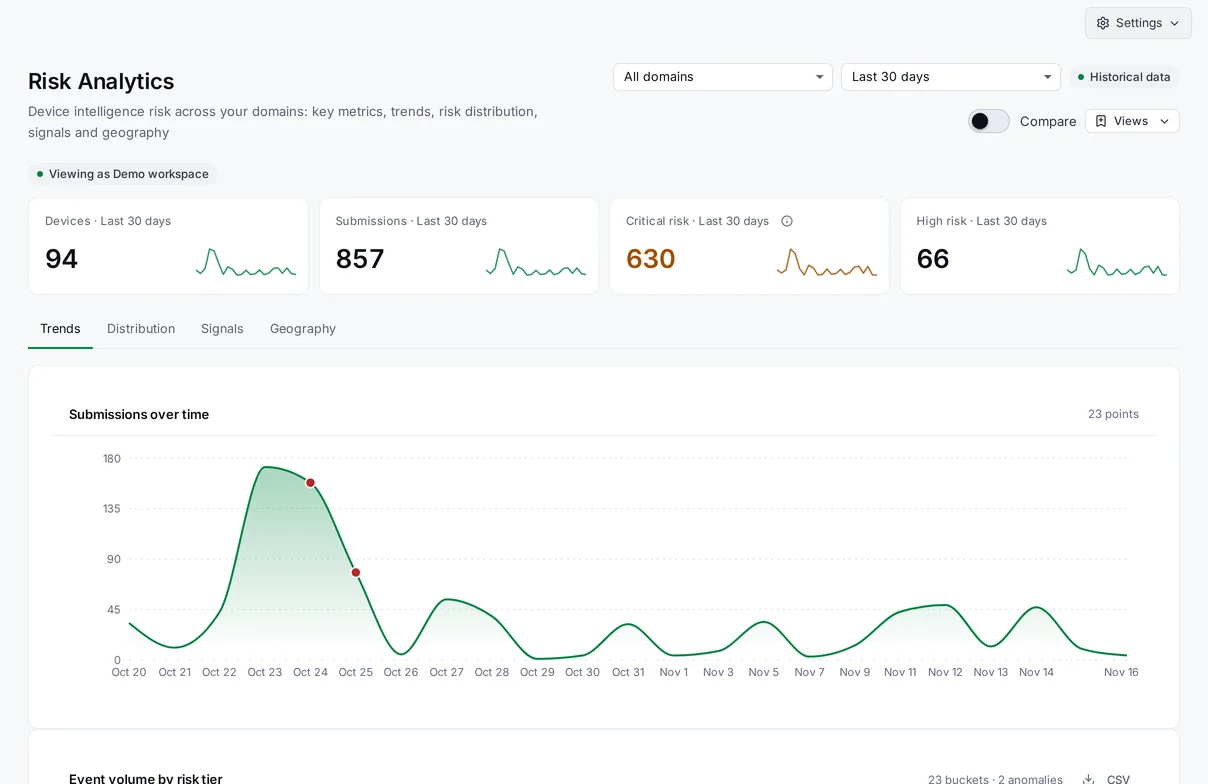
E-Commerce und Betrugsprüfung
Prüfen Sie neue Konten, Anmeldungen und Aktionsansprüche mit Geräte- und Risikokontext.
- Ein möglicher Ablauf
- Nutzen Sie Device Intelligence für den Gerätekontext und Risk Scoring für einen Wert, eine Konfidenzangabe und benannte Gründe. Prüfen Sie diese Hinweise zusammen mit den Konto- oder Transaktionsinformationen, über die Ihre Anwendung bereits verfügt.
- Ihre Entscheidung
- Ihre Anwendung legt die Richtlinien fest und entscheidet, ob sie eine Anfrage zulässt, prüft oder weitere Nachweise anfordert. Ein Risikowert ist kein Beweis für Zahlungsbetrug.
Passende Produkte
- GeräteintelligenzVerfügbar
- RisikobewertungVerfügbar
Fintech-Onboarding und KYC
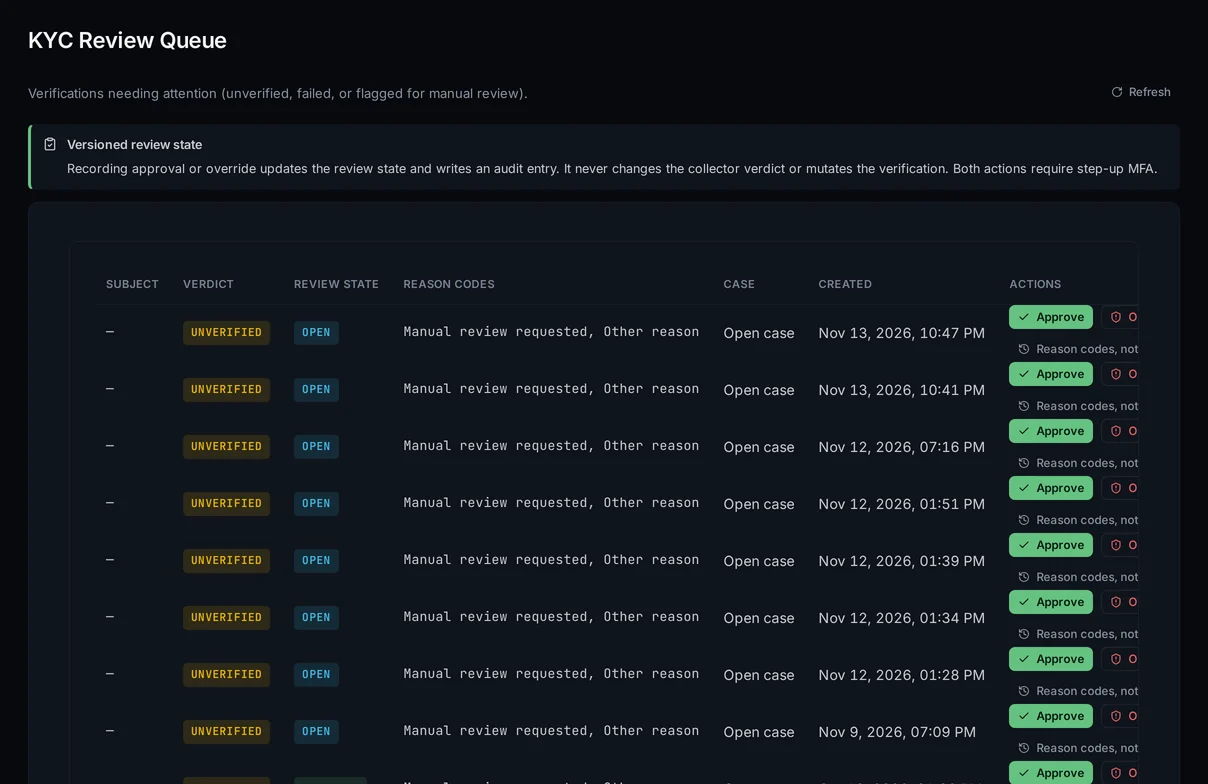
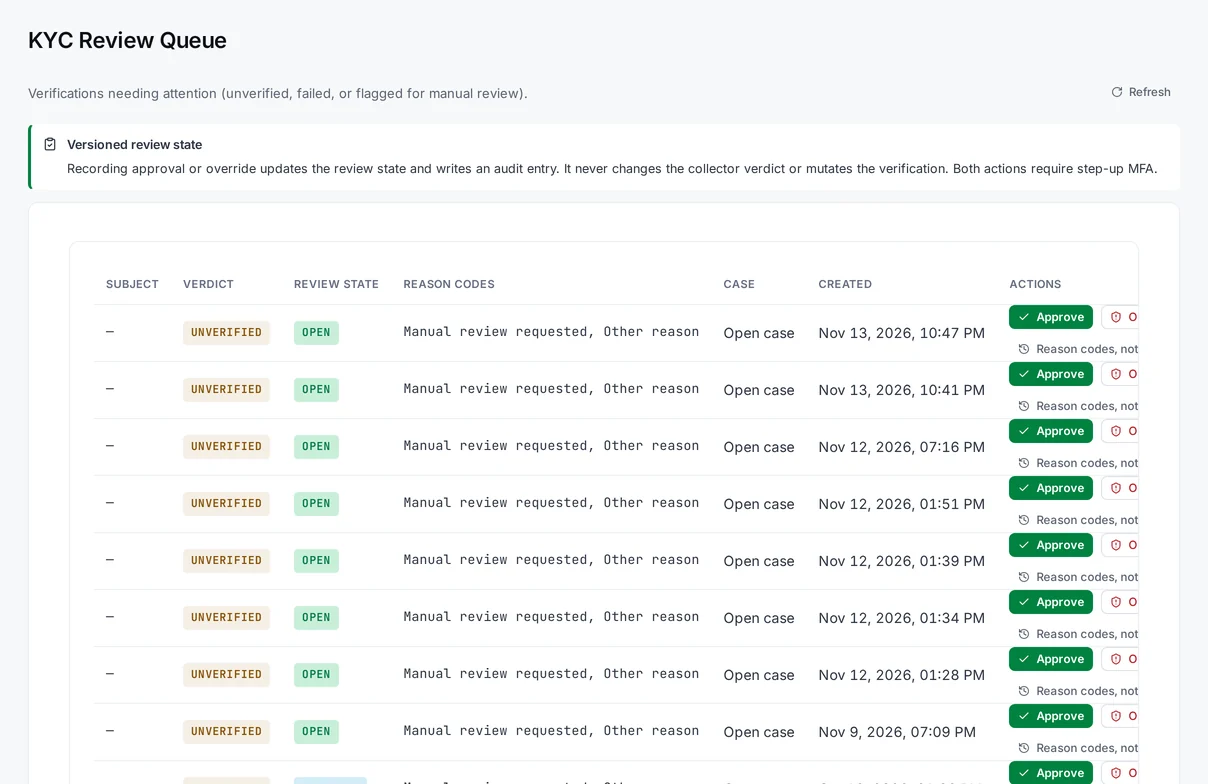
Erfassen Sie Identitätsnachweise während des Onboardings und behalten Sie einen manuellen Prüfprozess bei.
- Ein möglicher Ablauf
- Leiten Sie Antragstellende zum gehosteten Ablauf von Identity Verification weiter, lesen Sie den Fallstatus auf Ihrem Server aus und lassen Sie Ihr Team die Entscheidung festhalten. Device Intelligence und Risk Scoring können den Geräte- und Risikokontext ergänzen.
- Ihre Entscheidung
- Es gibt keine automatisierte Freigabe. Ihr Team bleibt für Annahmeentscheidungen, die Rechtsgrundlage und regulatorische Pflichten verantwortlich.
Passende Produkte
- IdentitätsprüfungVerfügbar
- GeräteintelligenzVerfügbar
- RisikobewertungVerfügbar
Gaming und Kontomissbrauch
Bewerten Sie automatisierte Registrierungen und wiederholte Kontoaktivitäten, bevor Sie eine Reaktion wählen.
- Ein möglicher Ablauf
- Prüfen Sie den Gerätekontext und die Risikogründe bei Registrierung und Kontozugriff. Nutzen Sie die Lösung gegen Missbrauch bei der Registrierung als Ausgangspunkt, um festzulegen, wann Ihre Anwendung weitere Nachweise anfordern sollte.
- Ihre Entscheidung
- Geräte- und Risikosignale sind Hinweise, kein Beweis dafür, dass ein Spieler ein Bot ist. Herausforderungen, Kontolimits und Durchsetzungsmaßnahmen bleiben in Ihrer Anwendung.
Passende Produkte
- GeräteintelligenzVerfügbar
- RisikobewertungVerfügbar
SaaS-Registrierung und Missbrauch von Testphasen
Bewerten Sie neue Testkonten, ohne jede ungewöhnliche Registrierung als Missbrauch einzustufen.
- Ein möglicher Ablauf
- Rufen Sie bei der Kontoerstellung den Gerätekontext, den Risikowert, die Konfidenzangabe und die Gründe ab. Beziehen Sie diese in Ihre eigenen Kontoinformationen ein, bevor Sie entscheiden, ob Sie den Zugriff zulassen, prüfen oder zusätzliche Schritte verlangen.
- Ihre Entscheidung
- Sie legen die Teilnahmebedingungen für Testphasen und die Zugriffsregeln fest. Noxtica liefert Kontext; die Entscheidung, wer Ihren Dienst nutzen darf, trifft es nicht.
Passende Produkte
- GeräteintelligenzVerfügbar
- RisikobewertungVerfügbar
Medien und Zugriff für Abonnenten
Prüfen Sie den Kontozugriff auf Inhalte nur für Abonnenten mit Geräte- und Risikokontext.
- Ein möglicher Ablauf
- Nutzen Sie Device Intelligence und Risk Scoring zusammen mit Ihren Anmelde- und Abonnementinformationen, wenn Sie ungewöhnliche Zugriffe prüfen. Halten Sie die Hinweise bei den Kontoaktivitäten fest, die Ihr Team untersucht.
- Ihre Entscheidung
- Authentifizierung, Berechtigungsprüfungen und Paywall-Regeln bleiben in Ihrer Anwendung. Gerätesignale sind weder ein Abonnement noch eine Berechtigung, Leser zu verfolgen.
Passende Produkte
- GeräteintelligenzVerfügbar
- RisikobewertungVerfügbar
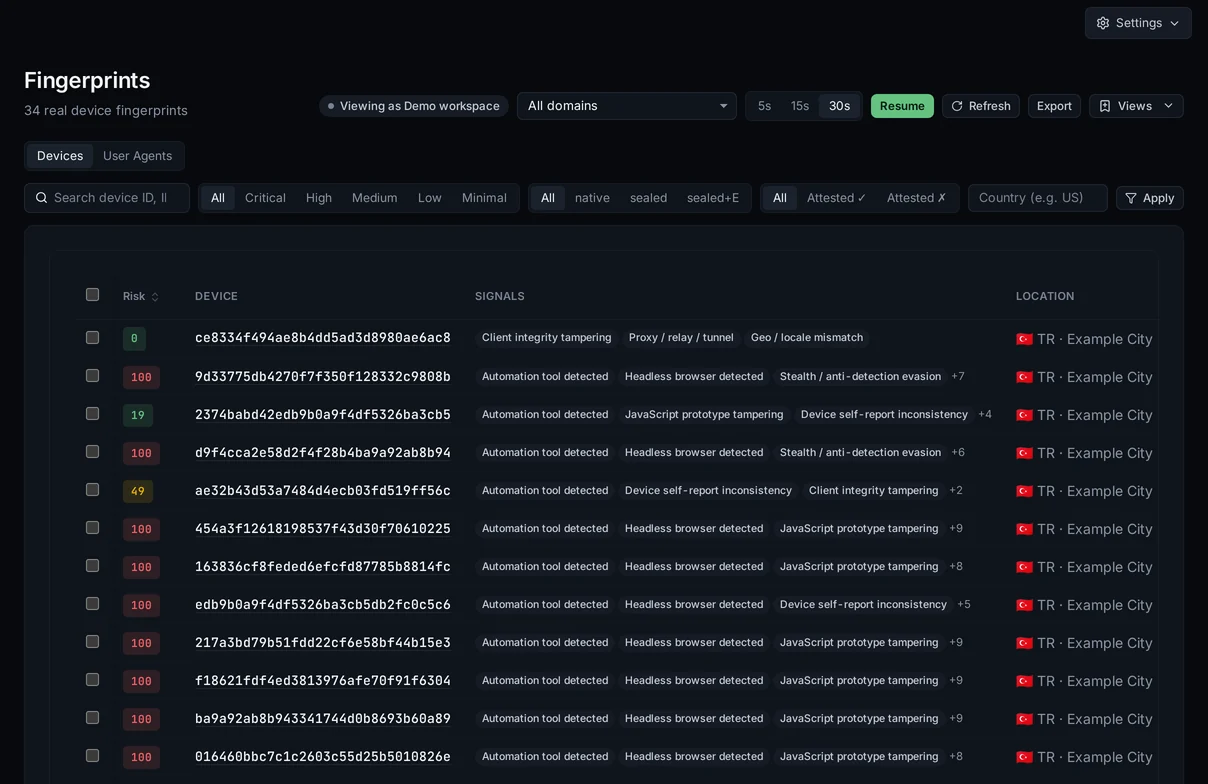
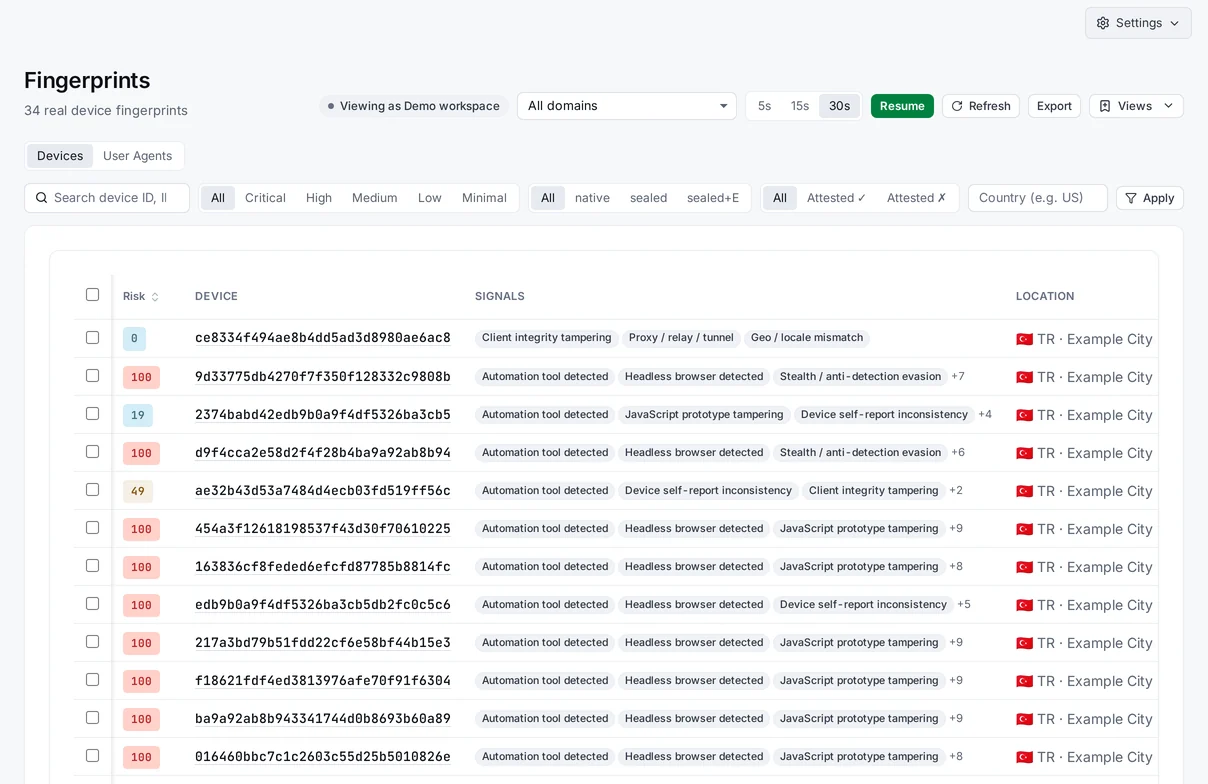
KI-Agenten und signierte Anfragen
Prüfen Sie unterstützte Angaben signierter Agenten, bevor Sie entscheiden, wie Ihr Dienst auf eine Anfrage reagiert.
- Ein möglicher Ablauf
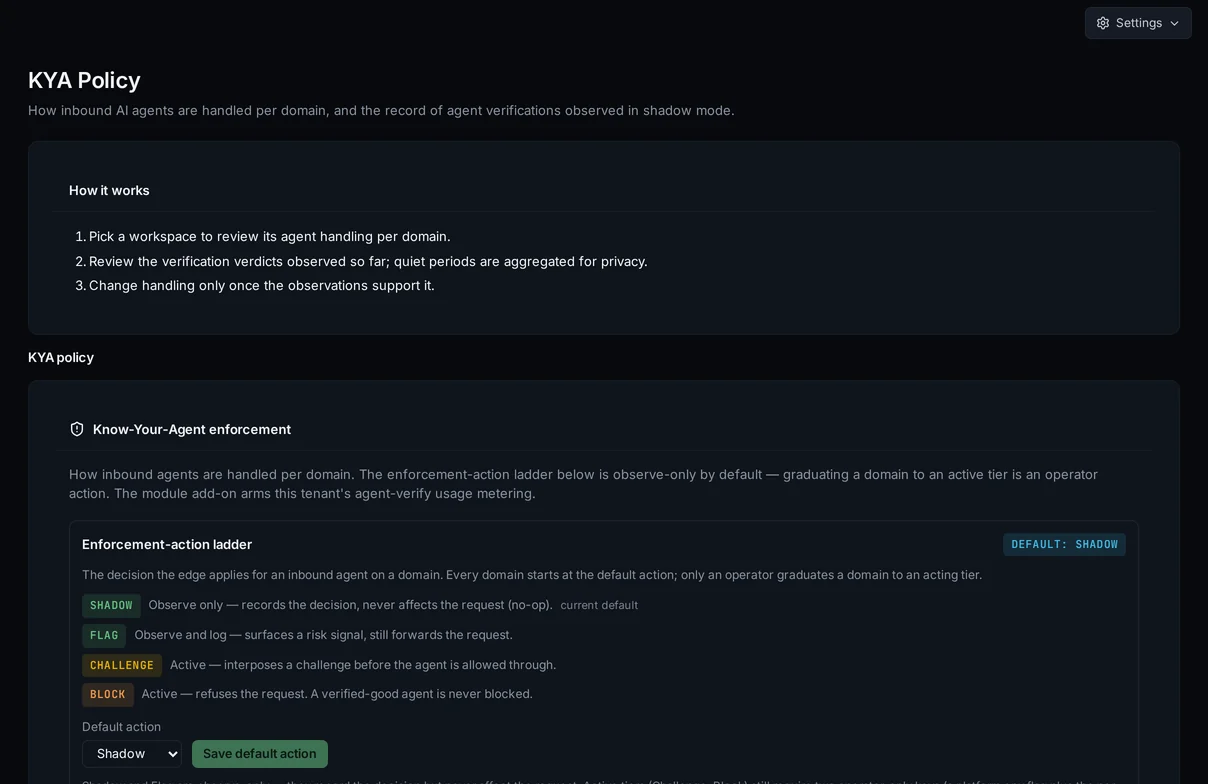
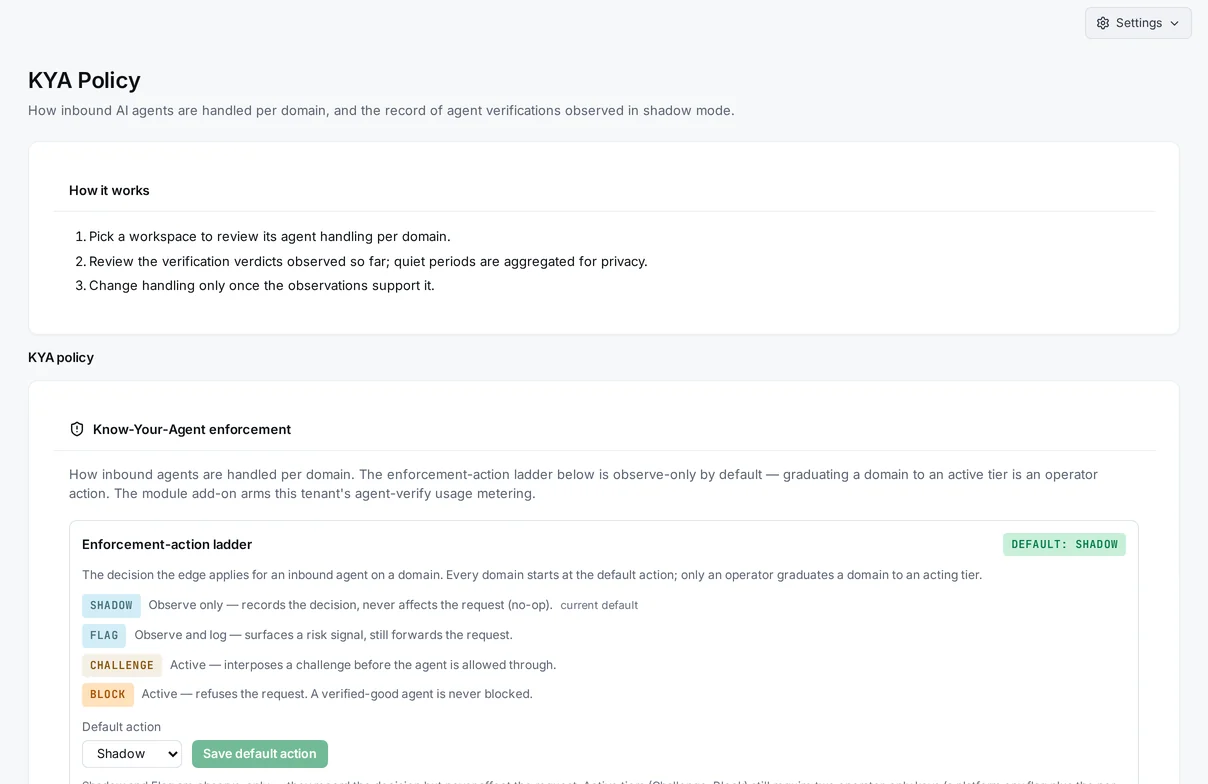
- Know Your Agent prüft unterstützte Angaben zur Identität signierter Agenten und hält das Ergebnis neben der Risikoeinschätzung fest. Bewerten Sie das Ergebnis der signierten Anfrage zusammen mit dem Kontext Ihrer Anwendung.
- Ihre Entscheidung
- Know Your Agent ist im Early Access. Die Verifizierung zeigt den Besitz eines akzeptierten Nachweises, nicht die Absicht. Das Produkt verifiziert und beobachtet; Durchsetzungsmaßnahmen sind Teil der Roadmap und nicht im aktuellen Angebot enthalten.
Passende Produkte
- Know Your AgentVorabzugriff
- RisikobewertungVerfügbar
Besprechen Sie Ihren Anwendungsfall
Bringen Sie den Ablauf mit, den Sie prüfen möchten. Wir können das passende Produkt und seine Grenzen gemeinsam durchgehen.