CASI D’USO
Trova il punto di partenza
Parti dal flusso relativo all’account, all’identità o all’agente che vuoi esaminare. Scopri i prodotti pertinenti, un’interfaccia di esempio e le decisioni che restano al tuo team.
Questi sono flussi di lavoro di esempio, non referenze di clienti. La disponibilità dei prodotti e i requisiti di integrazione variano.
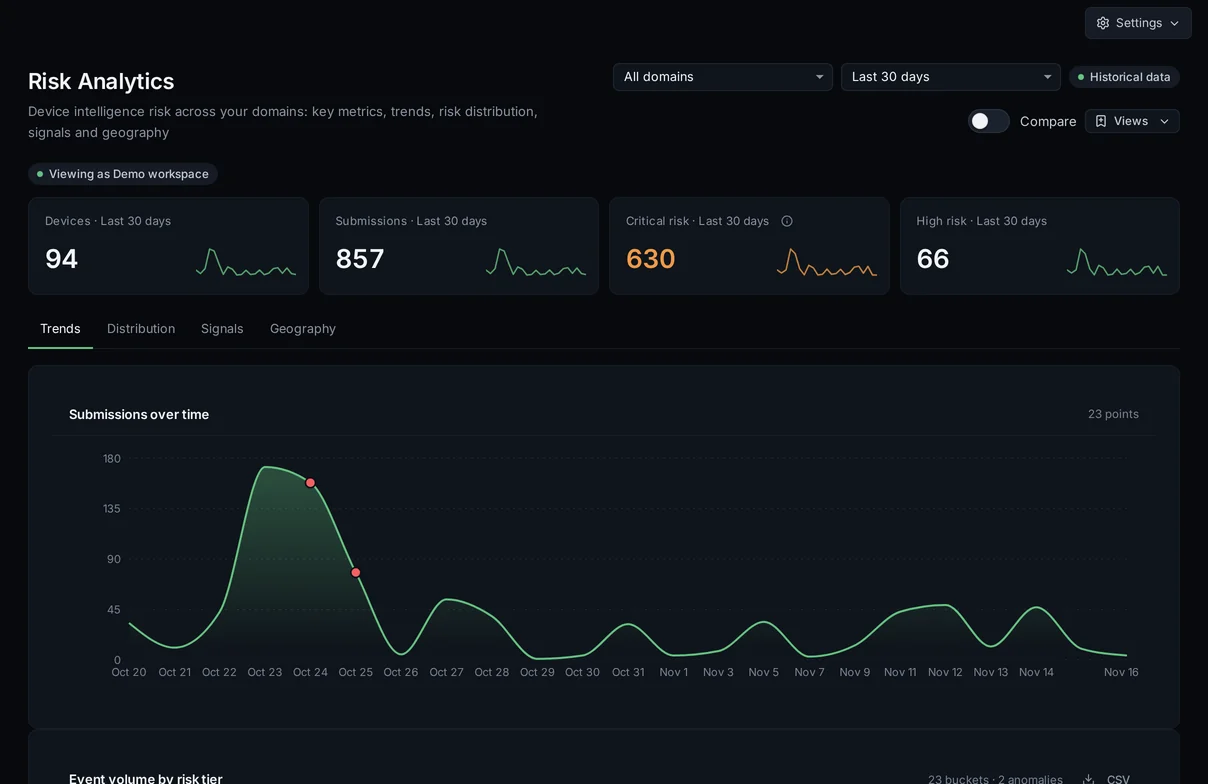
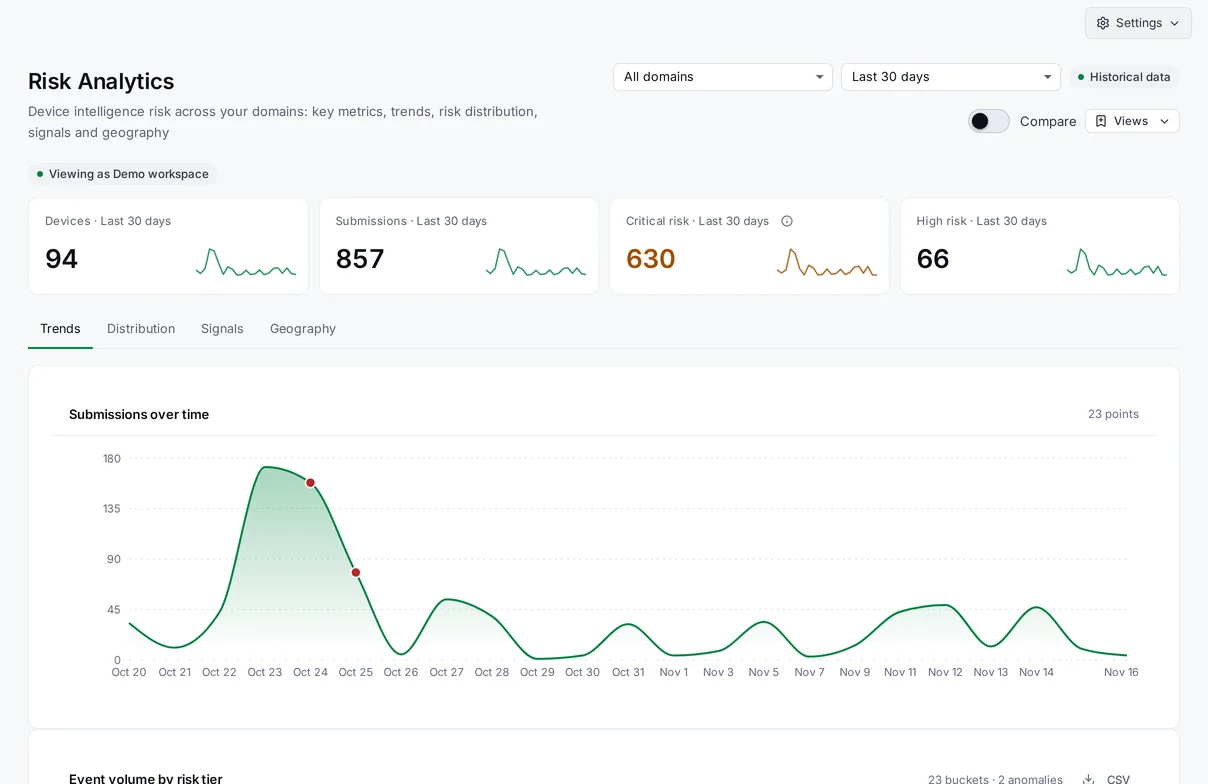
E-commerce e analisi delle frodi
Esamina i nuovi account, gli accessi e le richieste di promozioni con il contesto del dispositivo e del rischio.
- Un flusso di lavoro da cui partire
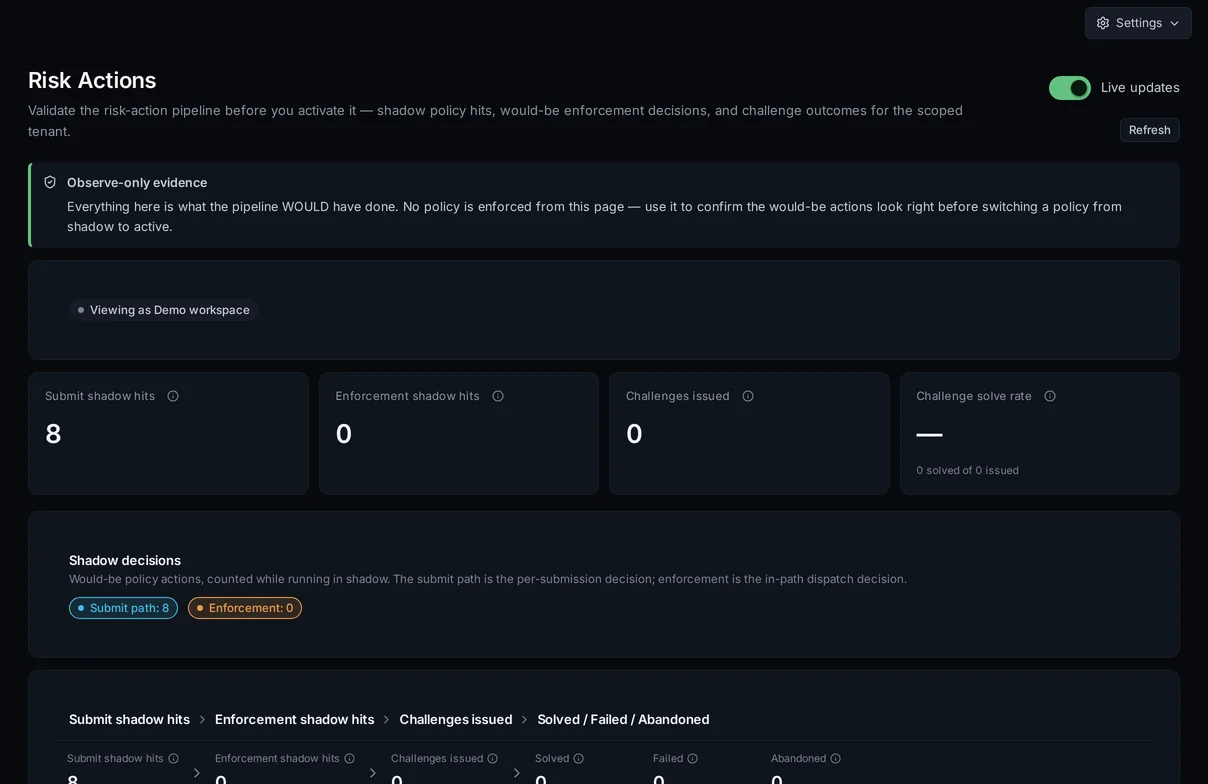
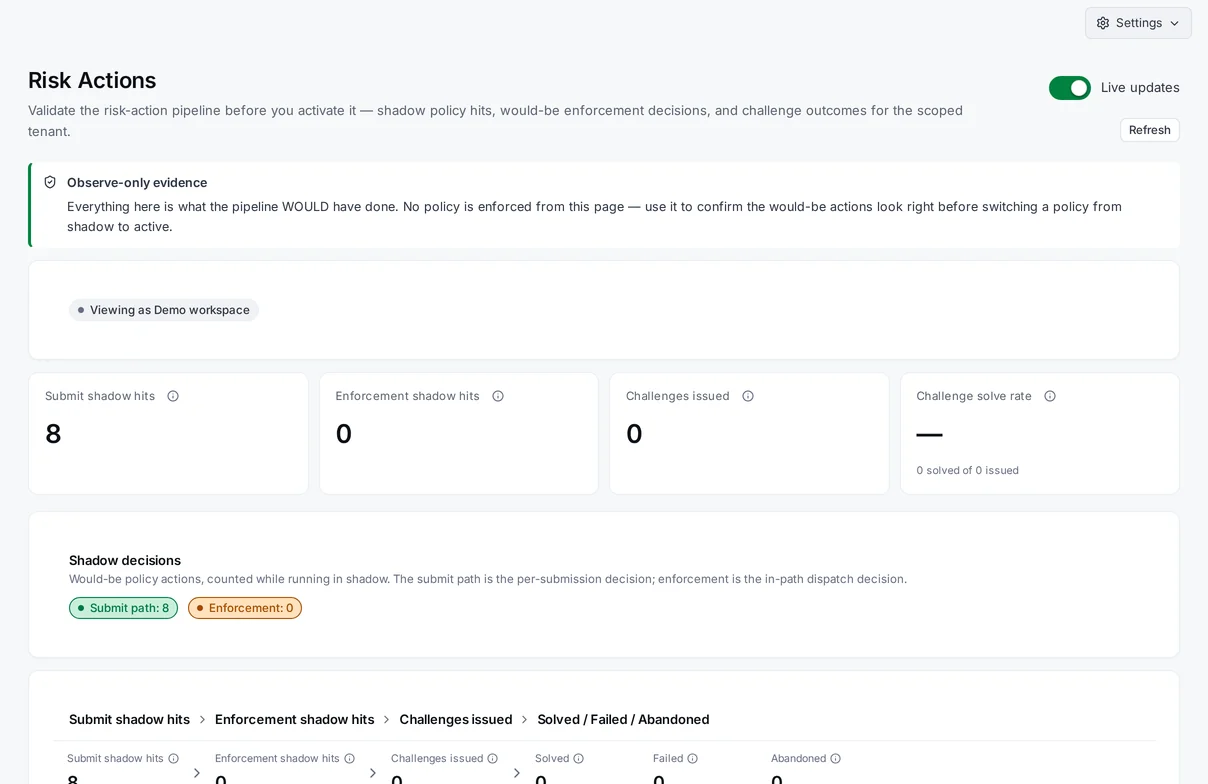
- Usa Device Intelligence per il contesto del dispositivo e Risk Scoring per ottenere un punteggio, un livello di confidenza e motivazioni specifiche. Esamina queste evidenze insieme alle informazioni sull’account o sulla transazione già disponibili nella tua applicazione.
- La tua decisione
- La tua applicazione definisce la policy e decide se consentire, sottoporre a revisione o richiedere ulteriori prove. Un punteggio di rischio non dimostra una frode nei pagamenti.
Prodotti pertinenti
- Device IntelligenceDisponibile
- Valutazione del rischioDisponibile
Onboarding fintech e KYC
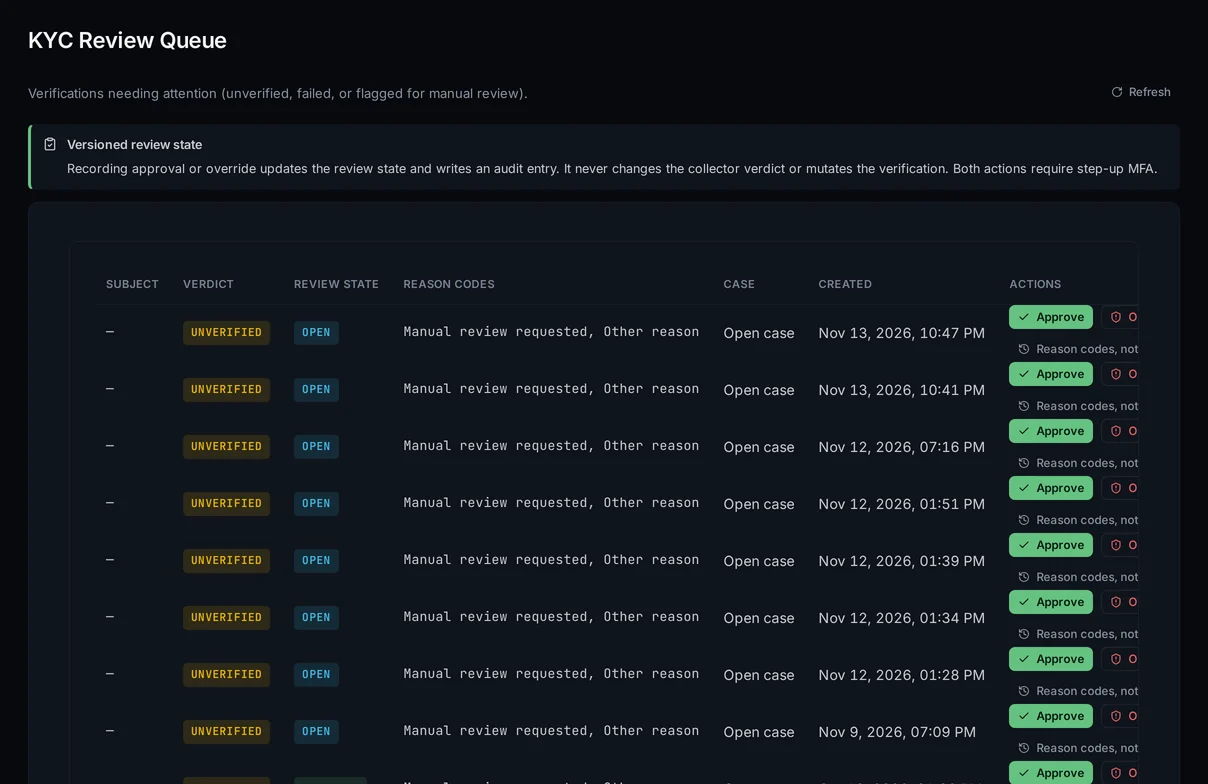
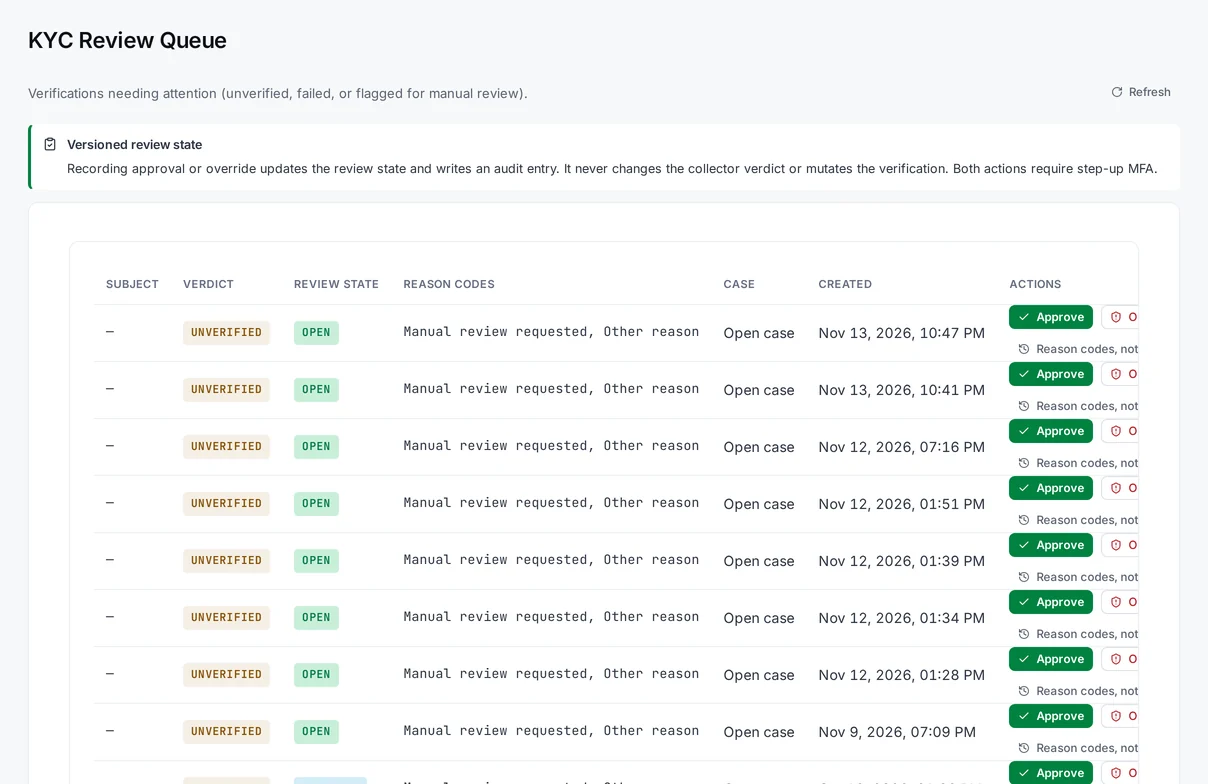
Raccogli le prove d’identità durante l’onboarding e mantieni un percorso di revisione umana.
- Un flusso di lavoro da cui partire
- Invia il richiedente al flusso ospitato di Identity Verification, leggi lo stato del caso sul tuo server e lascia che il tuo team registri la decisione. Device Intelligence e Risk Scoring possono aggiungere il contesto del dispositivo e del rischio.
- La tua decisione
- Non è prevista alcuna approvazione automatizzata. Il tuo team resta responsabile delle decisioni di accettazione, della base giuridica e degli obblighi normativi.
Prodotti pertinenti
- Identity VerificationDisponibile
- Device IntelligenceDisponibile
- Valutazione del rischioDisponibile
Gaming e abusi degli account
Valuta le registrazioni automatizzate e l’attività ripetuta degli account prima di scegliere come intervenire.
- Un flusso di lavoro da cui partire
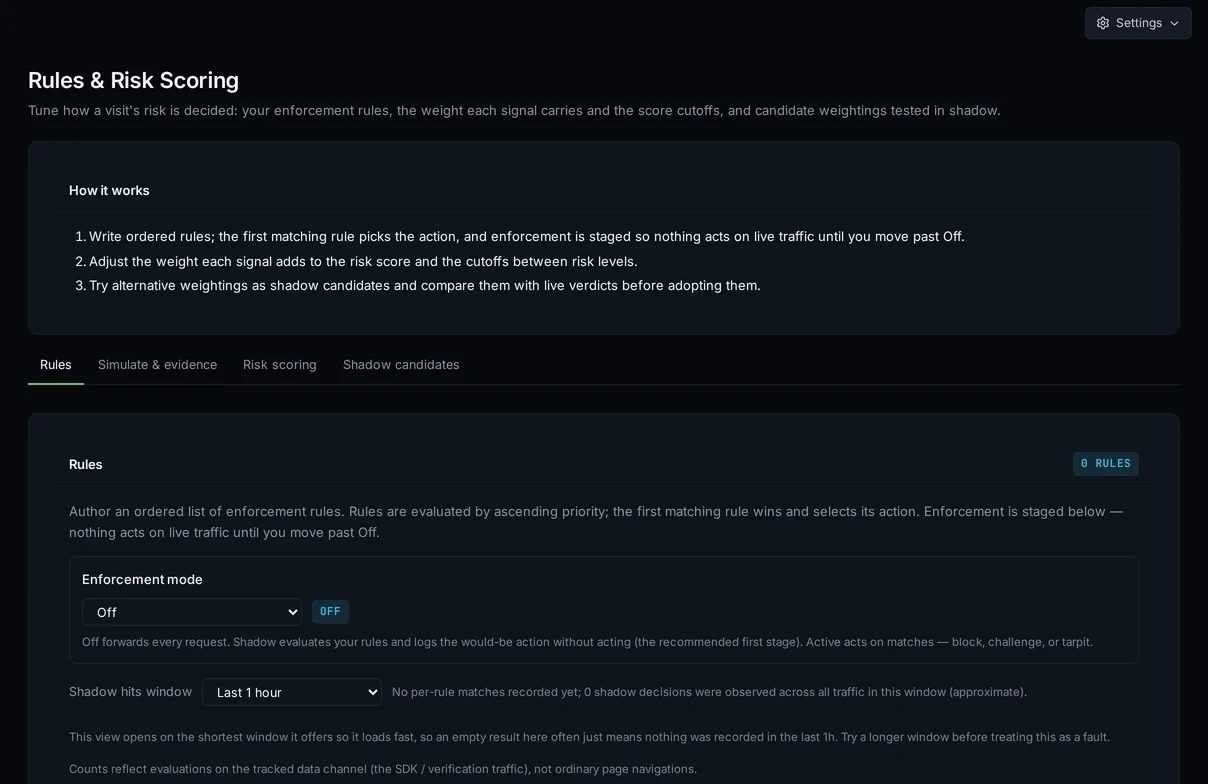
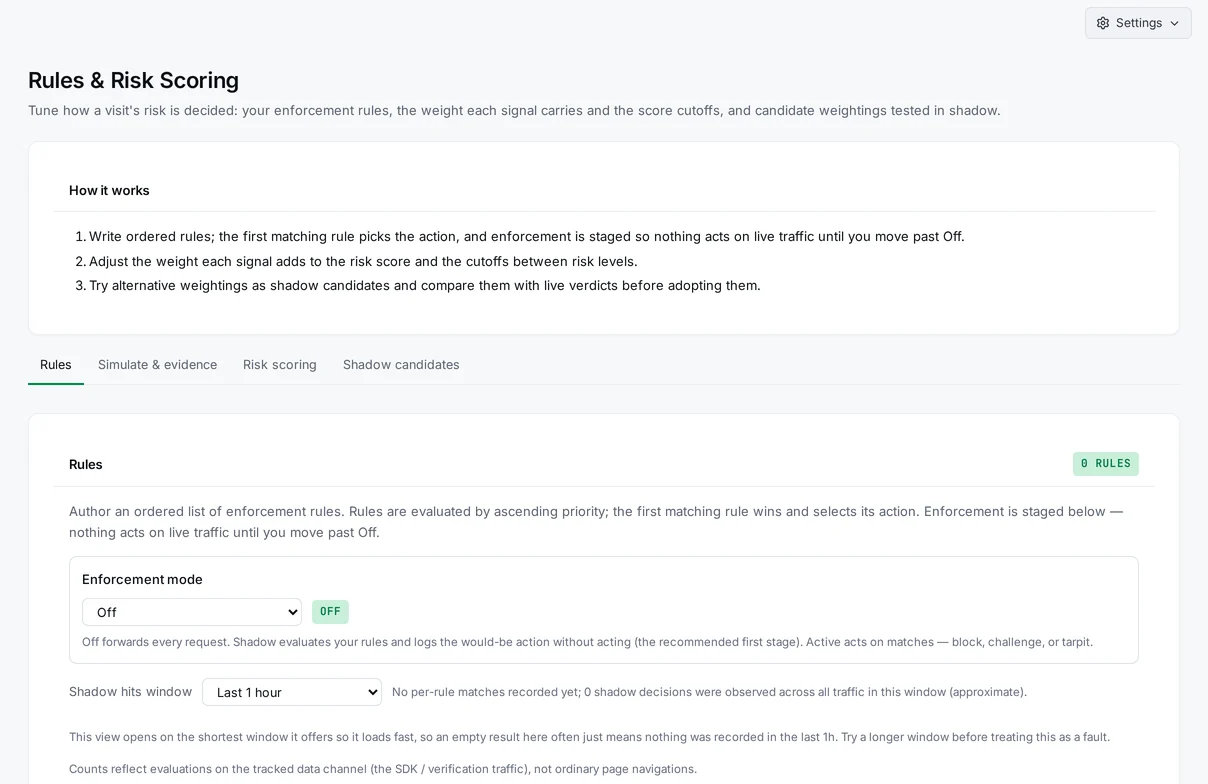
- Esamina il contesto del dispositivo e le motivazioni di rischio durante la registrazione e l’accesso all’account. Usa la soluzione per gli abusi in fase di registrazione come punto di partenza per decidere quando la tua applicazione dovrebbe richiedere ulteriori prove.
- La tua decisione
- I segnali del dispositivo e di rischio sono evidenze, non dimostrano che un giocatore sia un bot. Le verifiche, i limiti dell’account e le misure applicate restano nella tua applicazione.
Prodotti pertinenti
- Device IntelligenceDisponibile
- Valutazione del rischioDisponibile
Registrazioni SaaS e abusi delle prove
Valuta i nuovi account di prova senza considerare ogni registrazione insolita un abuso.
- Un flusso di lavoro da cui partire
- Consulta il contesto del dispositivo, il punteggio di rischio, il livello di confidenza e le motivazioni al momento della creazione dell’account. Combinali con le informazioni del tuo account prima di scegliere se consentire, sottoporre a revisione o richiedere un’ulteriore verifica.
- La tua decisione
- Definisci tu i requisiti di idoneità alle prove e le regole di accesso. Noxtica fornisce contesto; non decide chi può usare il tuo servizio.
Prodotti pertinenti
- Device IntelligenceDisponibile
- Valutazione del rischioDisponibile
Media e accesso degli abbonati
Esamina gli accessi agli articoli riservati agli abbonati con il contesto del dispositivo e del rischio.
- Un flusso di lavoro da cui partire
- Usa Device Intelligence e Risk Scoring insieme alle informazioni di accesso e abbonamento quando esamini accessi insoliti. Conserva le evidenze insieme all’attività dell’account esaminata dal tuo team.
- La tua decisione
- L’autenticazione, i controlli dei diritti di accesso e le regole del paywall restano nella tua applicazione. I segnali del dispositivo non costituiscono un abbonamento né il diritto di tracciare un lettore.
Prodotti pertinenti
- Device IntelligenceDisponibile
- Valutazione del rischioDisponibile
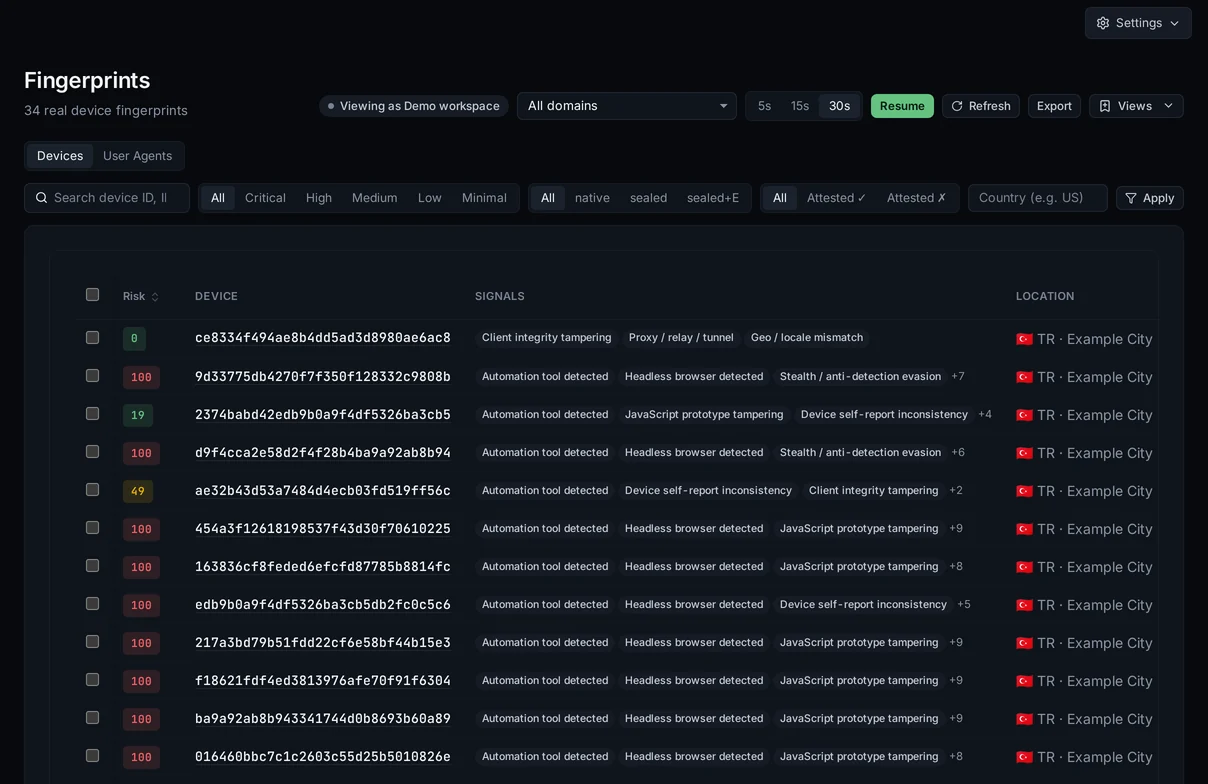
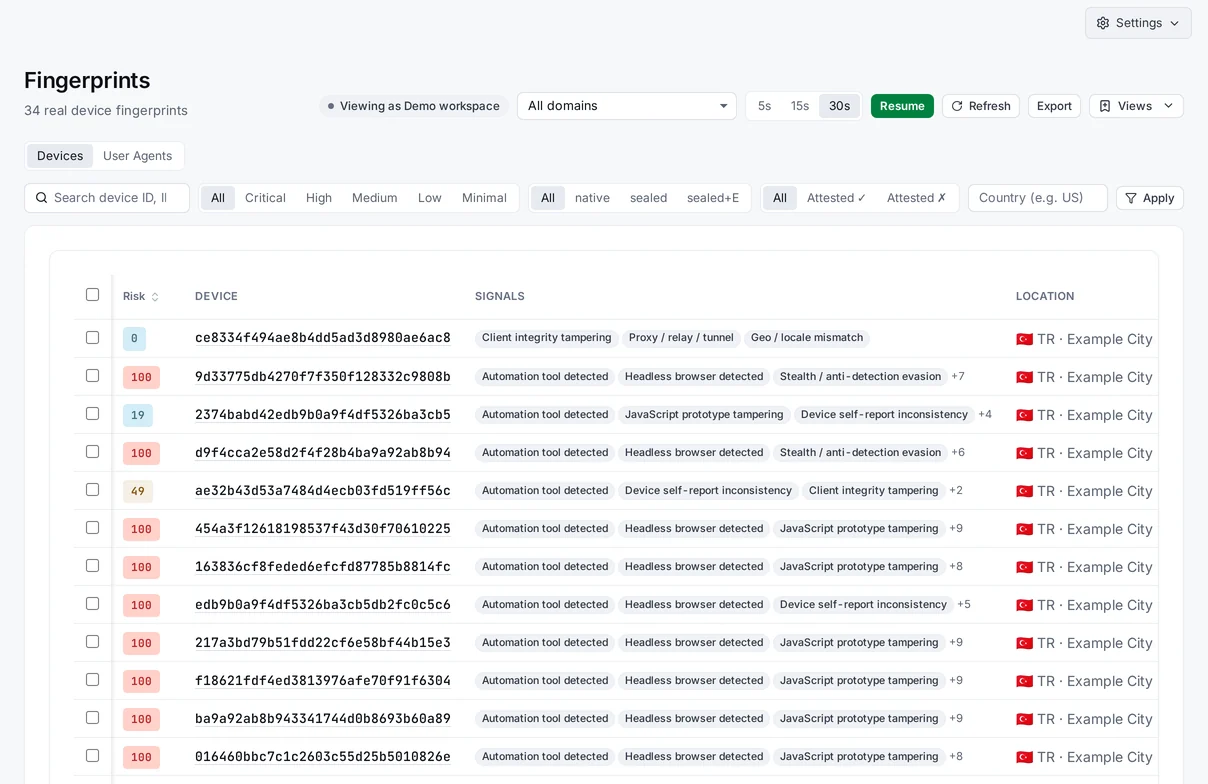
Agenti IA e richieste firmate
Verifica le attestazioni supportate degli agenti firmati prima di decidere come il tuo servizio gestisce una richiesta.
- Un flusso di lavoro da cui partire
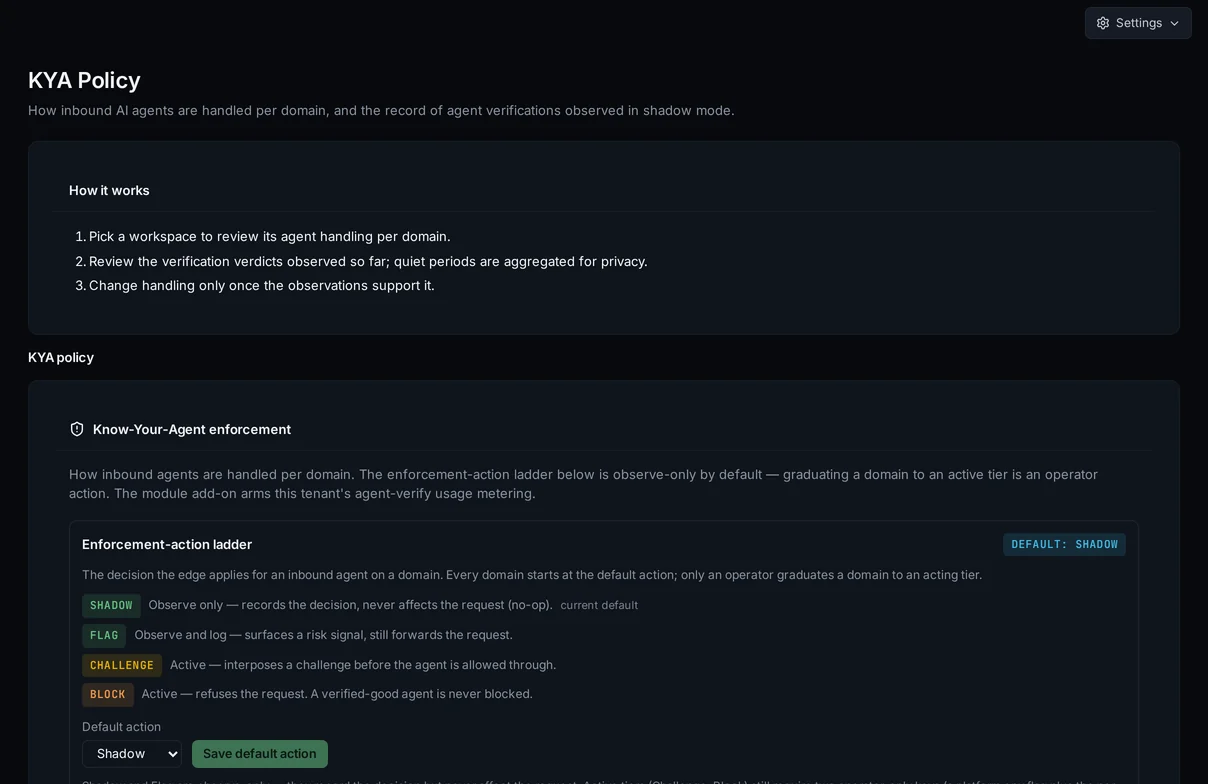
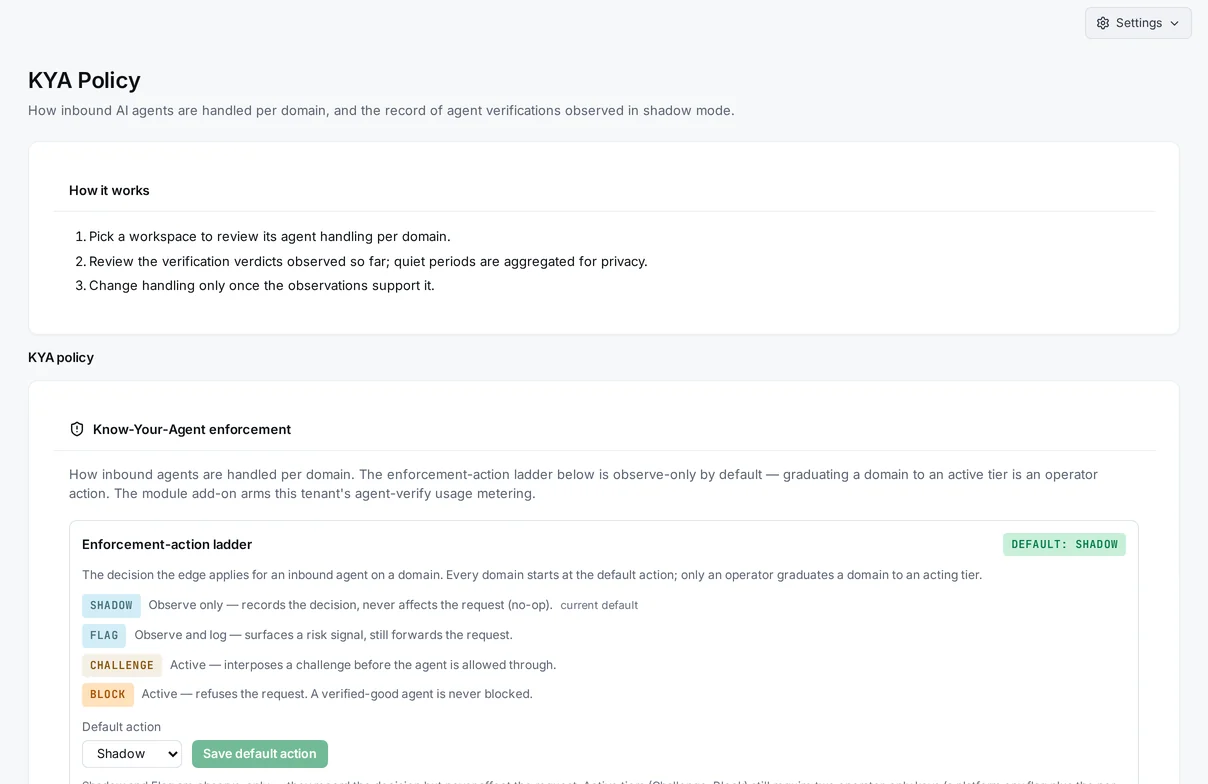
- Know Your Agent verifica le attestazioni supportate sull’identità degli agenti firmati e registra il risultato accanto alla valutazione del rischio. Esamina il risultato della richiesta firmata insieme al contesto della tua applicazione.
- La tua decisione
- Know Your Agent è in accesso anticipato. La verifica dimostra il possesso di una credenziale accettata, non l’intento. Verifica e osserva; l’applicazione di misure è in roadmap e non fa parte dell’offerta attuale.
Prodotti pertinenti
- Know Your AgentAccesso anticipato
- Valutazione del rischioDisponibile
Parliamo del tuo caso d’uso
Porta il flusso di lavoro che vuoi esaminare. Possiamo illustrarti il prodotto pertinente e i suoi limiti.