PRZYPADKI UŻYCIA
Znajdź punkt wyjścia
Zacznij od procesu dotyczącego konta, tożsamości lub agenta, który chcesz omówić. Zobacz odpowiednie produkty, przykładowy interfejs i decyzje, które pozostają po stronie Twojego zespołu.
To przykładowe procesy, a nie referencje klientów. Dostępność produktów i wymagania integracyjne mogą się różnić.
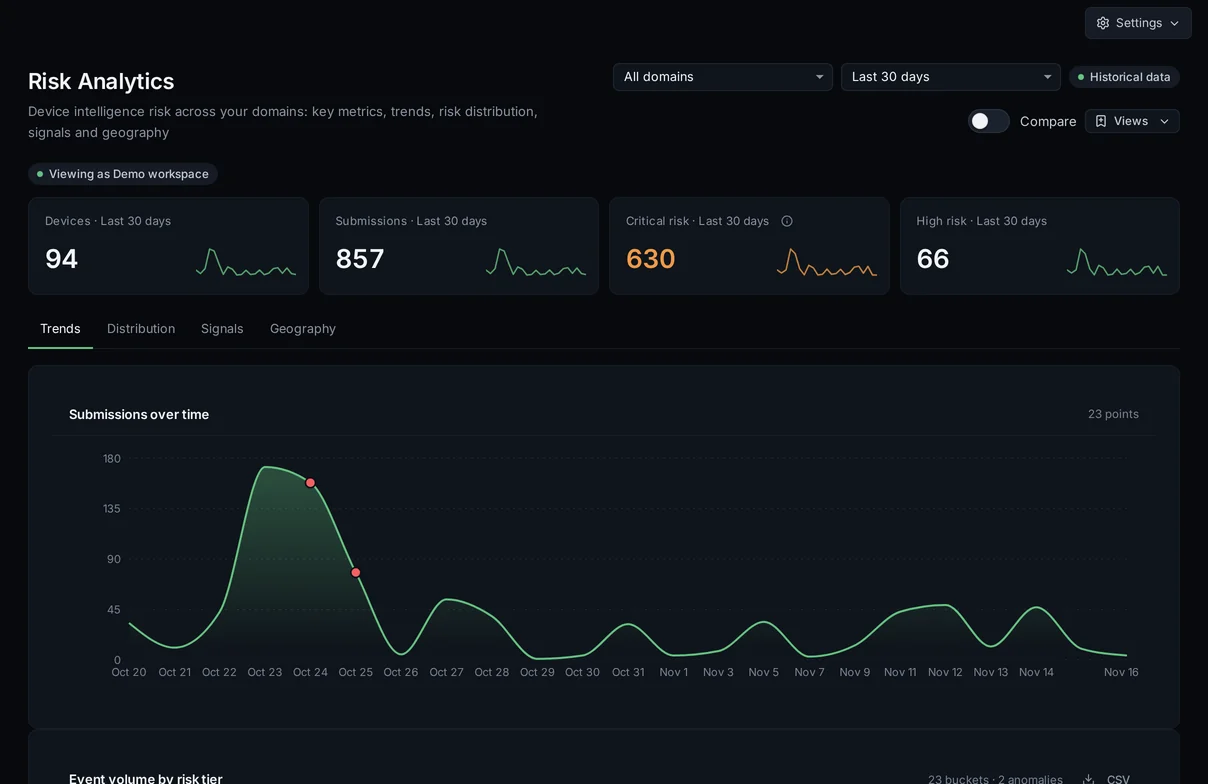
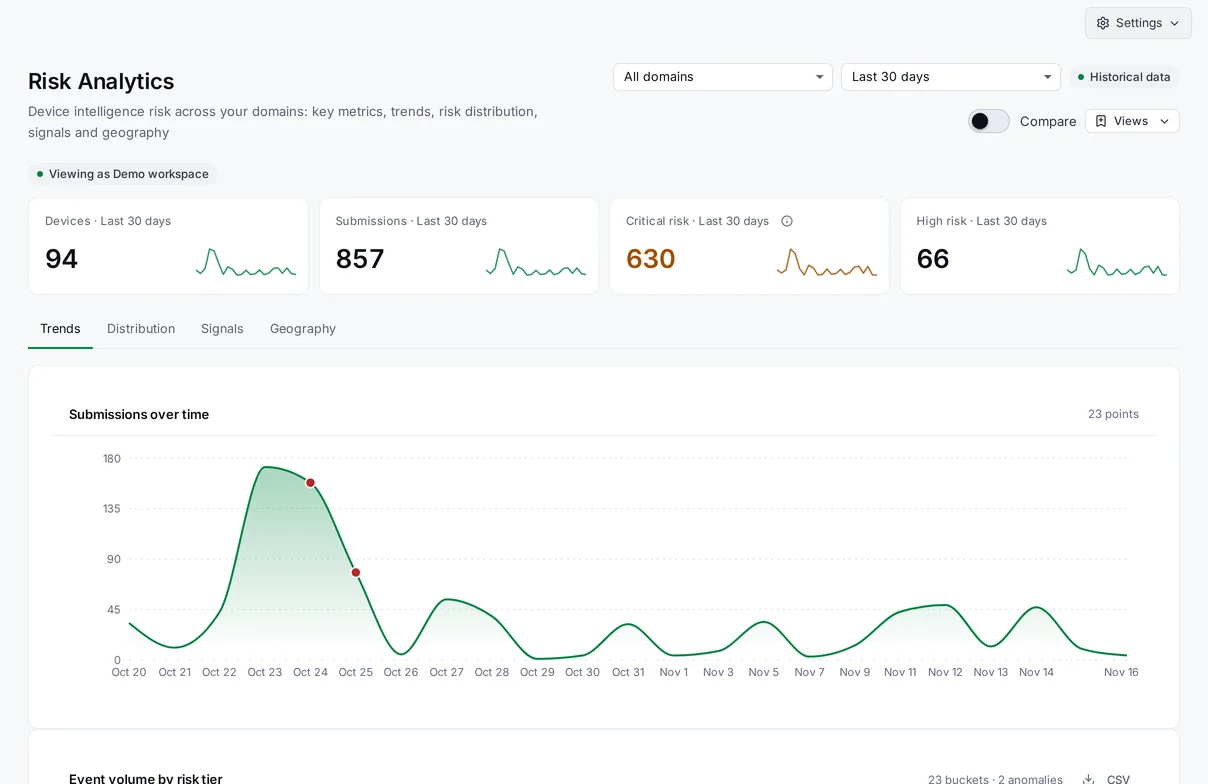
E-commerce i analiza ryzyka oszustw
Analizuj nowe konta, logowania i roszczenia promocyjne, korzystając z kontekstu urządzenia i ryzyka.
- Przykładowy przebieg procesu
- Korzystaj z Device Intelligence, aby uzyskać kontekst urządzenia, a z Risk Scoring, aby otrzymać ocenę, poziom pewności i nazwane przyczyny. Analizuj te dowody wraz z informacjami o koncie lub transakcji, które Twoja aplikacja już posiada.
- Twoja decyzja
- Twoja aplikacja określa zasady i decyduje, czy zezwolić na transakcję, skierować ją do weryfikacji czy poprosić o dodatkowe dowody. Ocena ryzyka nie stanowi dowodu oszustwa płatniczego.
Odpowiednie produkty
- Analiza urządzeńDostępne
- Ocena ryzykaDostępne
Fintech: wdrażanie klientów i KYC
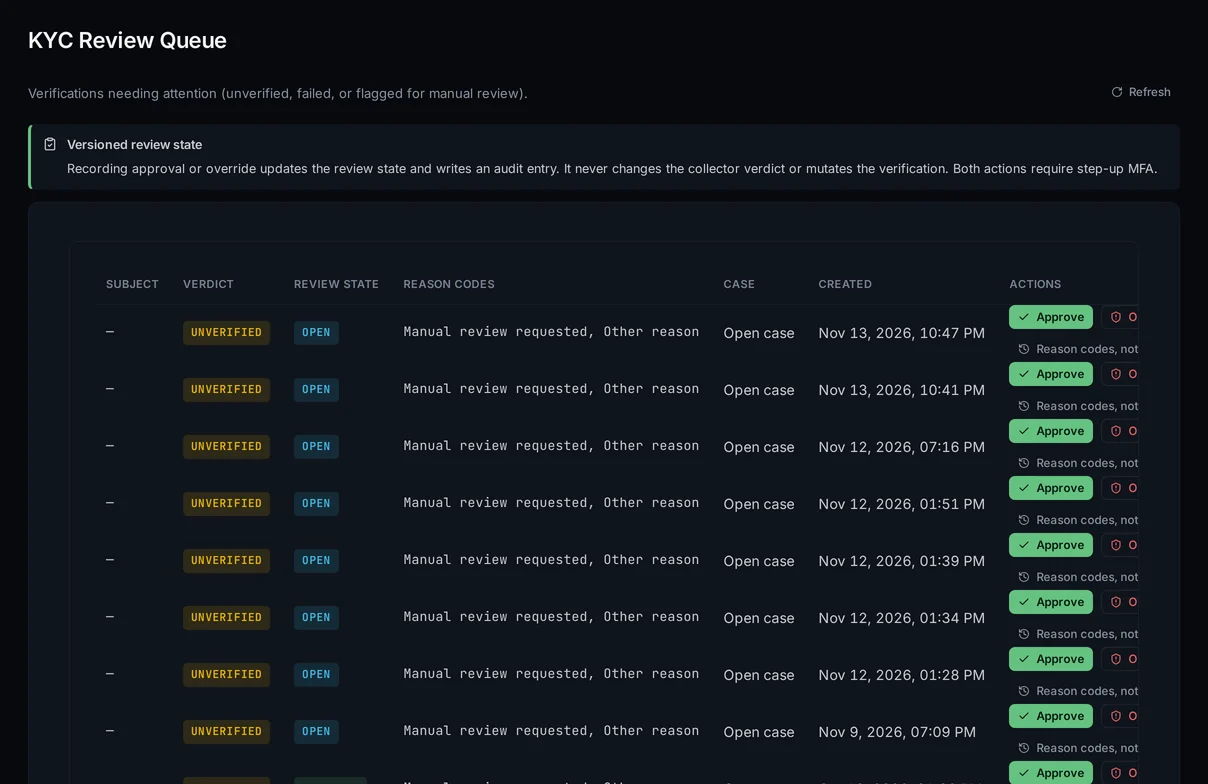
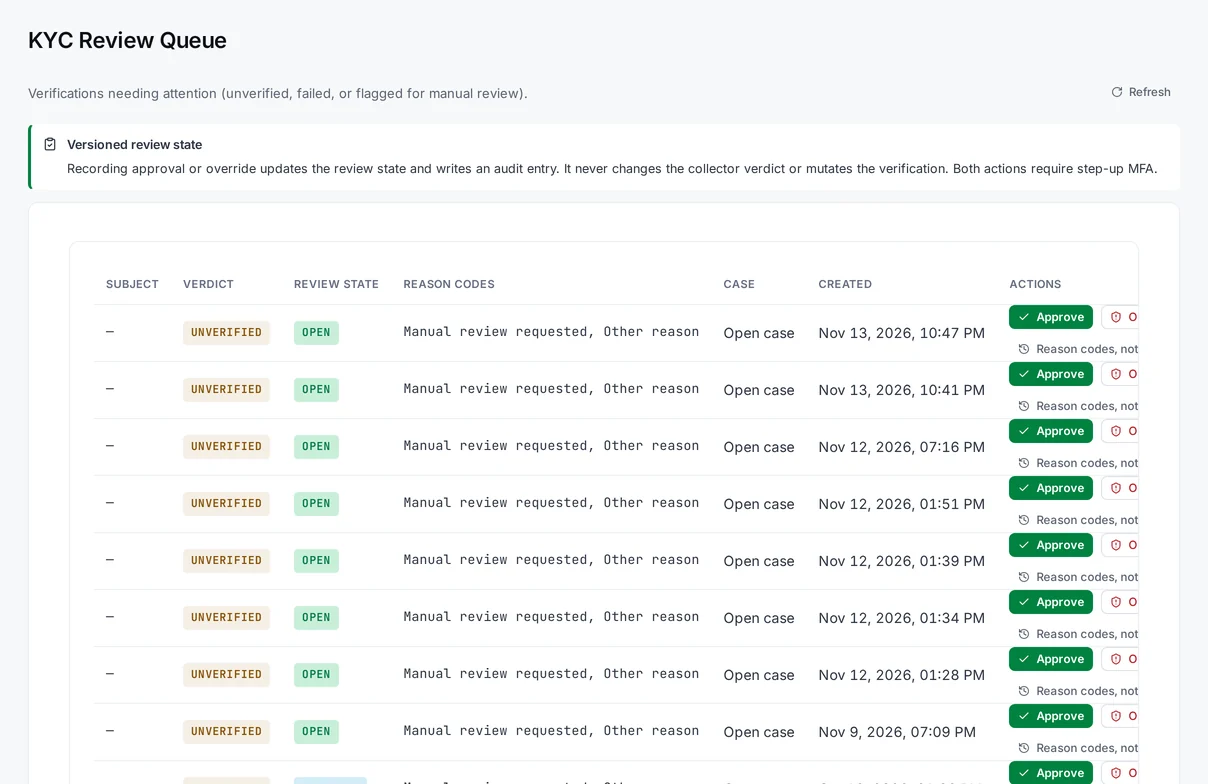
Zbieraj dowody tożsamości podczas wdrażania użytkowników i zapewnij możliwość weryfikacji przez człowieka.
- Przykładowy przebieg procesu
- Przekieruj osobę składającą wniosek do hostowanego procesu Identity Verification, odczytaj status sprawy na swoim serwerze i pozwól zespołowi zapisać decyzję. Device Intelligence i Risk Scoring mogą dostarczyć kontekstu urządzenia i ryzyka.
- Twoja decyzja
- Nie ma tu automatycznej akceptacji. Twój zespół nadal odpowiada za decyzje o przyjęciu, podstawę prawną i obowiązki regulacyjne.
Odpowiednie produkty
- Weryfikacja tożsamościDostępne
- Analiza urządzeńDostępne
- Ocena ryzykaDostępne
Gry i nadużycia związane z kontami
Oceń automatyczne rejestracje i powtarzającą się aktywność na kontach, zanim wybierzesz sposób reakcji.
- Przykładowy przebieg procesu
- Analizuj kontekst urządzenia i przyczyny oceny ryzyka podczas rejestracji i dostępu do konta. Wykorzystaj rozwiązanie do wykrywania nadużyć przy rejestracji jako punkt wyjścia do określenia, kiedy aplikacja powinna poprosić o dodatkowe dowody.
- Twoja decyzja
- Sygnały dotyczące urządzenia i ryzyka są dowodami, a nie potwierdzeniem, że gracz jest botem. Wyzwania, limity kont i egzekwowanie zasad pozostają w Twojej aplikacji.
Odpowiednie produkty
- Analiza urządzeńDostępne
- Ocena ryzykaDostępne
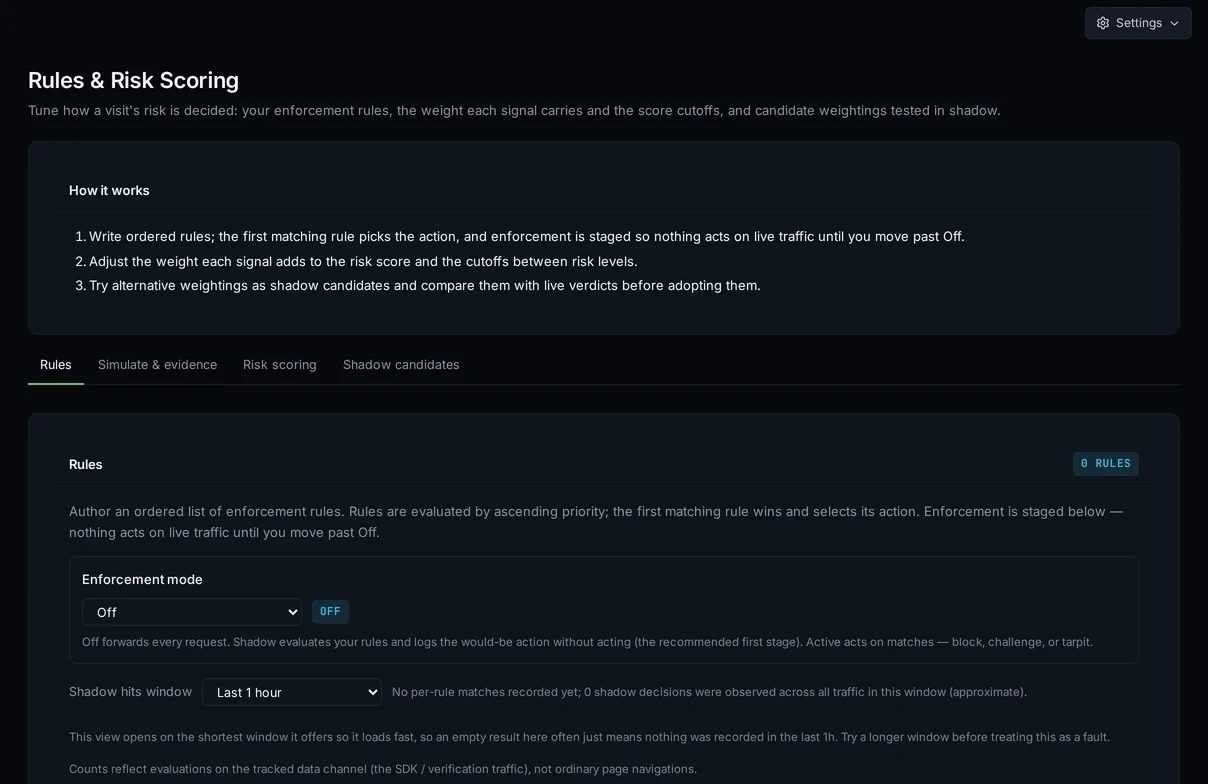
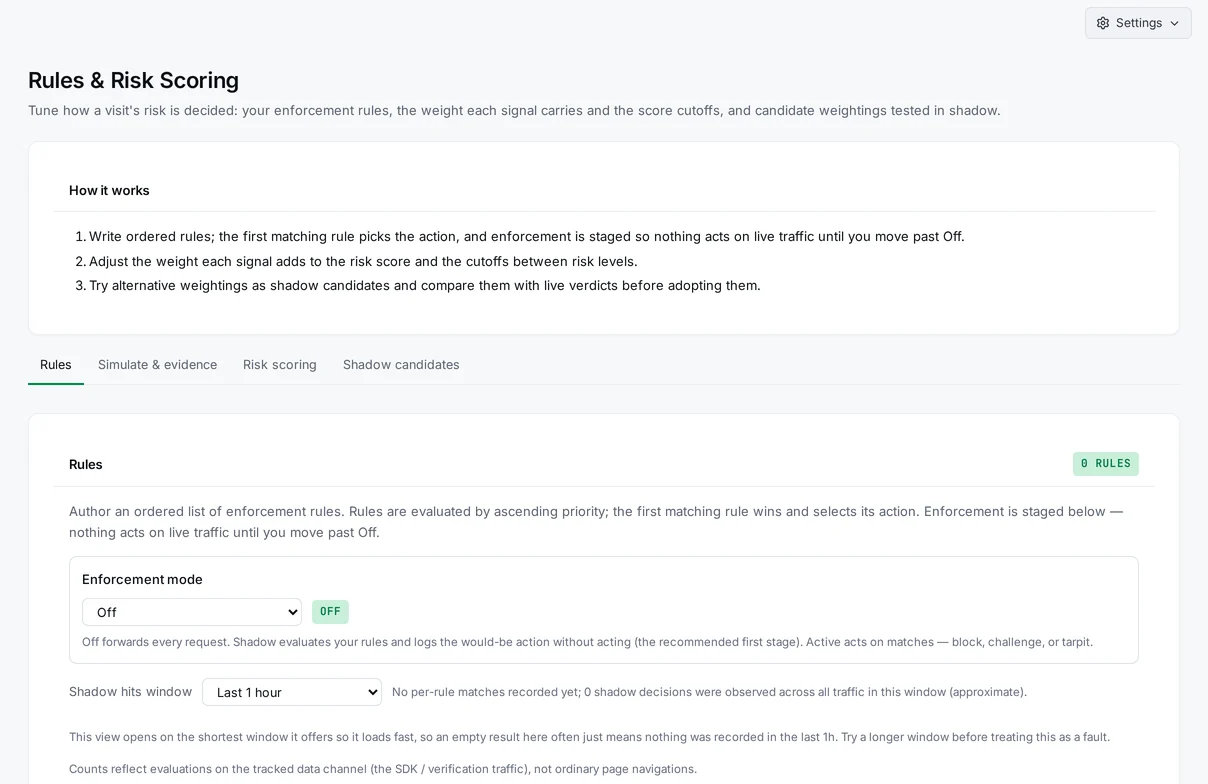
Rejestracje i nadużycia wersji próbnych w SaaS
Oceniaj nowe konta zakładające wersję próbną, nie traktując każdej nietypowej rejestracji jako nadużycia.
- Przykładowy przebieg procesu
- Podczas tworzenia konta sprawdź kontekst urządzenia, ocenę ryzyka, poziom pewności i przyczyny. Przed wyborem ścieżki zezwolenia, weryfikacji lub dodatkowego uwierzytelnienia połącz je z własnymi informacjami o koncie.
- Twoja decyzja
- To Ty określasz kryteria kwalifikacji do wersji próbnej i zasady dostępu. Noxtica dostarcza kontekst; nie decyduje, kto może korzystać z Twojej usługi.
Odpowiednie produkty
- Analiza urządzeńDostępne
- Ocena ryzykaDostępne
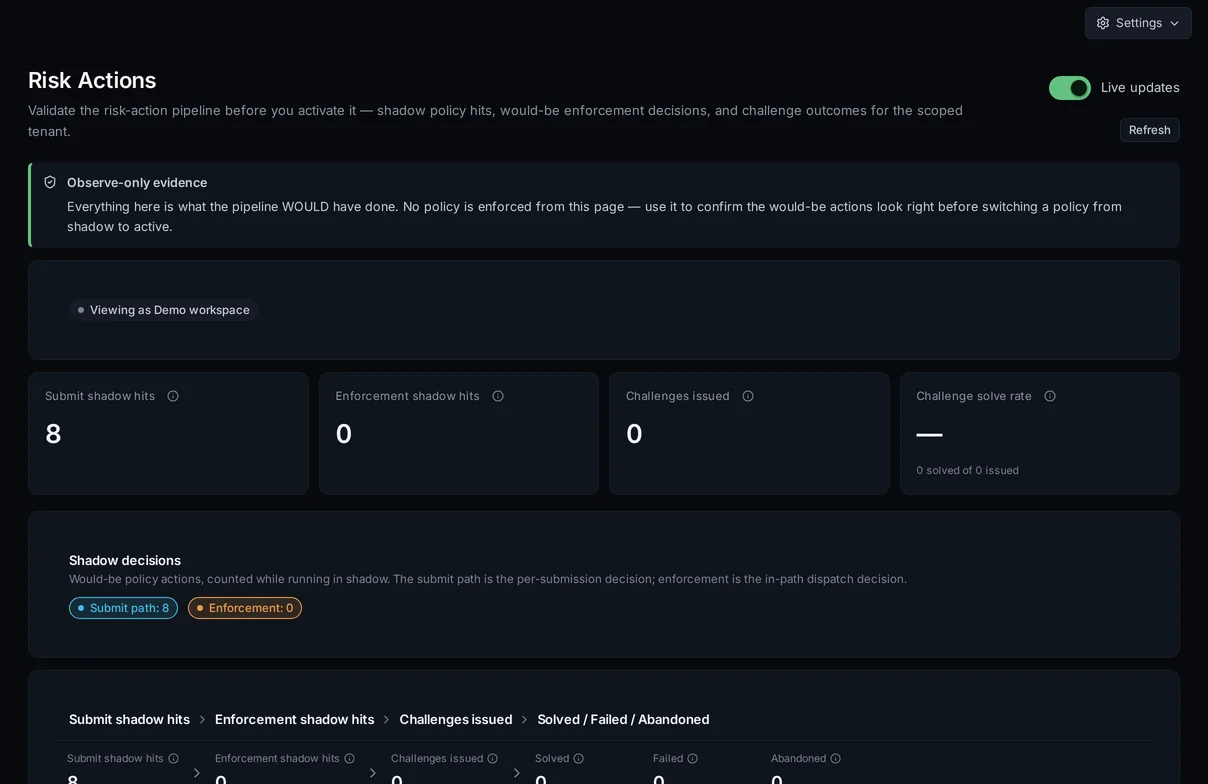
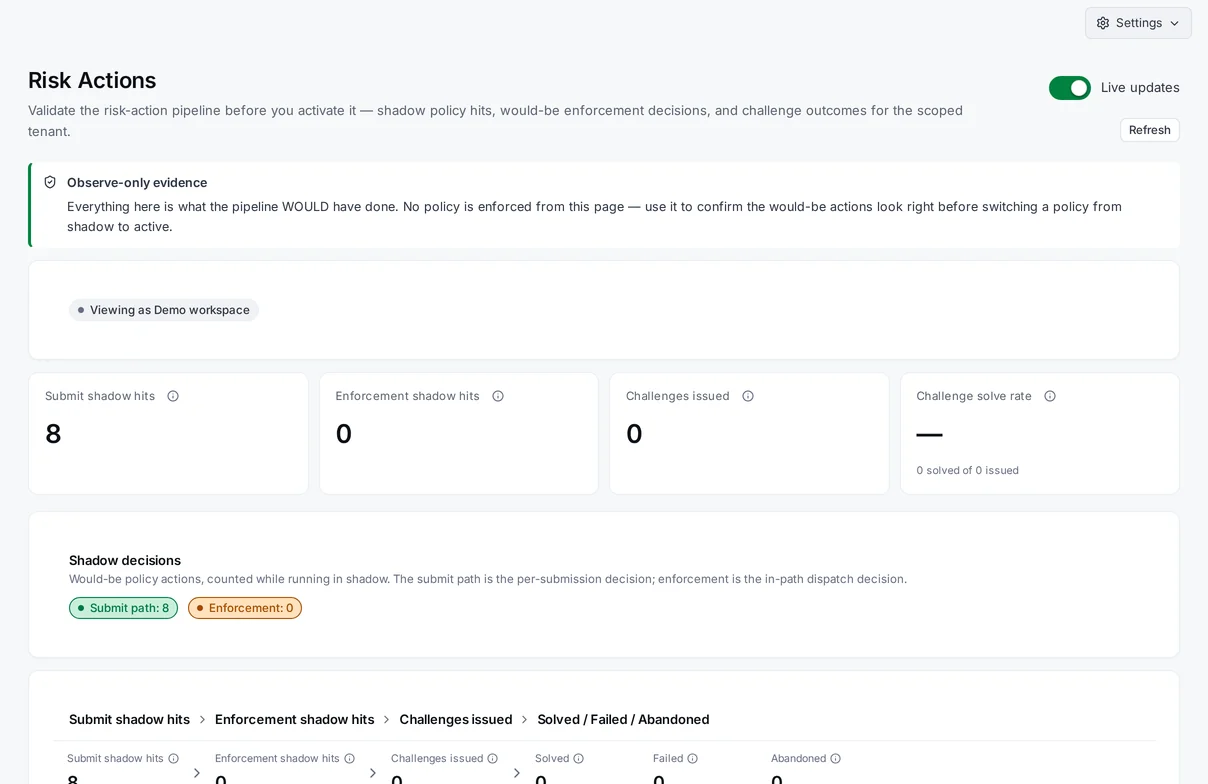
Media i dostęp dla subskrybentów
Analizuj dostęp do treści dostępnych tylko dla subskrybentów, korzystając z kontekstu urządzenia i ryzyka.
- Przykładowy przebieg procesu
- Podczas analizowania nietypowego dostępu korzystaj z Device Intelligence i Risk Scoring wraz z informacjami o logowaniu i subskrypcji. Zachowaj dowody wraz z aktywnością na koncie badaną przez Twój zespół.
- Twoja decyzja
- Uwierzytelnianie, sprawdzanie uprawnień i zasady dostępu do płatnych treści pozostają w Twojej aplikacji. Sygnały dotyczące urządzenia nie oznaczają subskrypcji ani prawa do śledzenia czytelnika.
Odpowiednie produkty
- Analiza urządzeńDostępne
- Ocena ryzykaDostępne
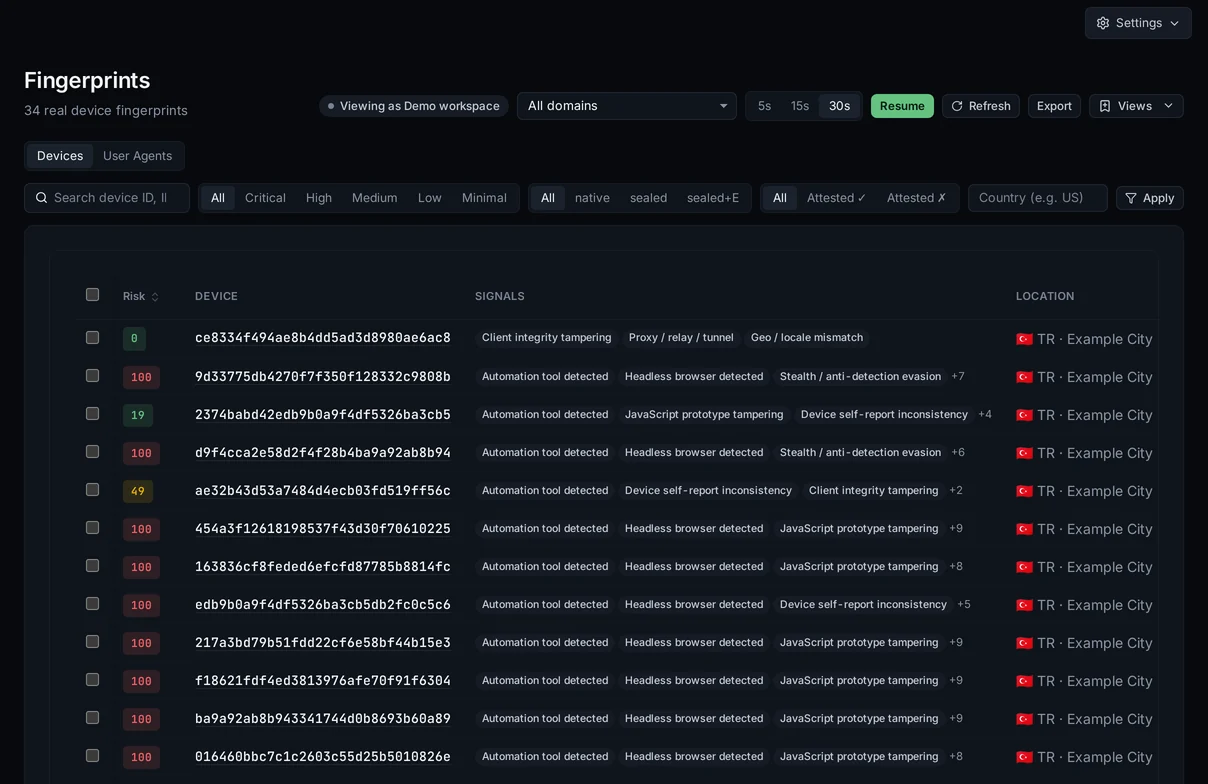
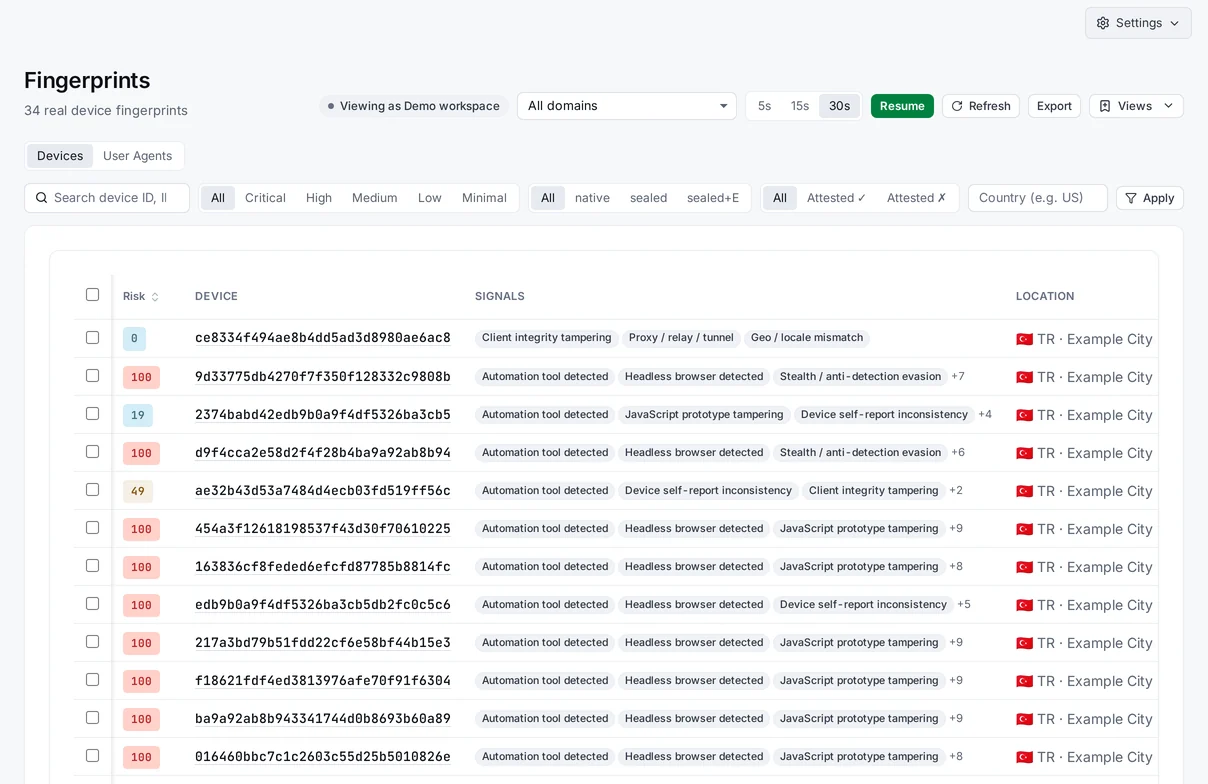
Agenci AI i podpisane żądania
Weryfikuj obsługiwane deklaracje podpisanego agenta, zanim zdecydujesz, jak Twoja usługa potraktuje żądanie.
- Przykładowy przebieg procesu
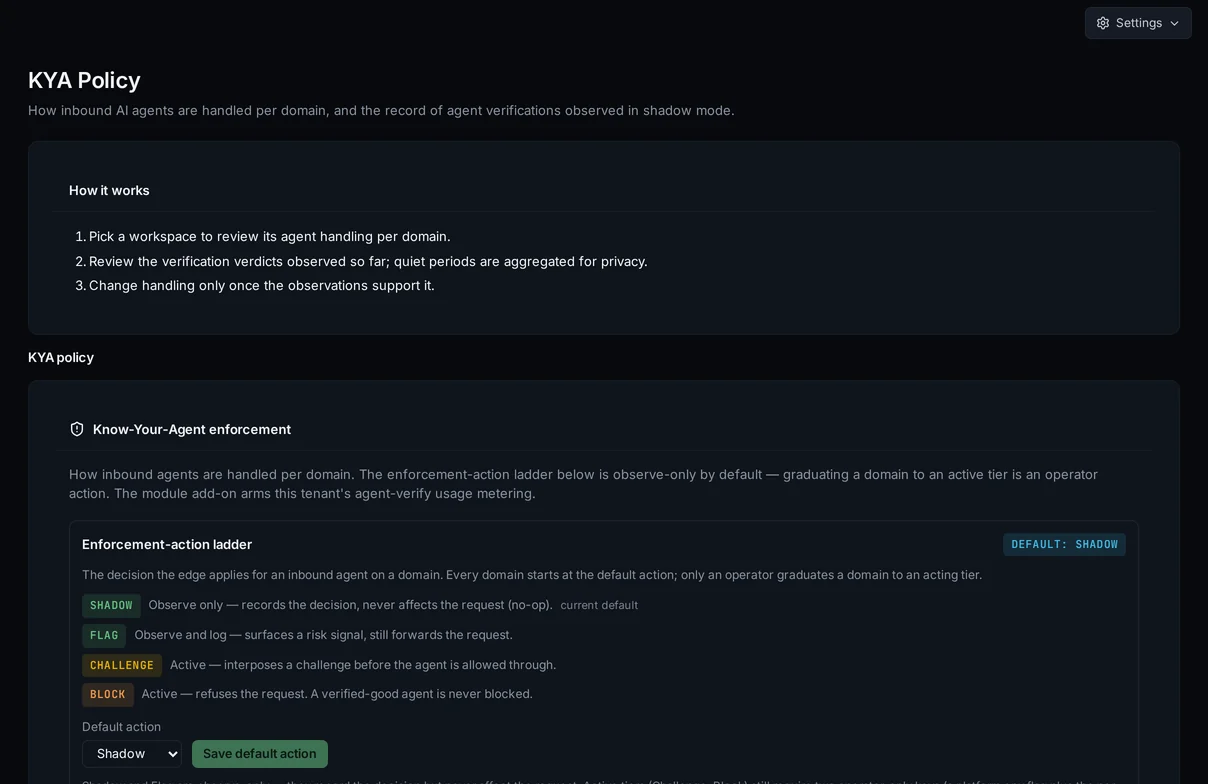
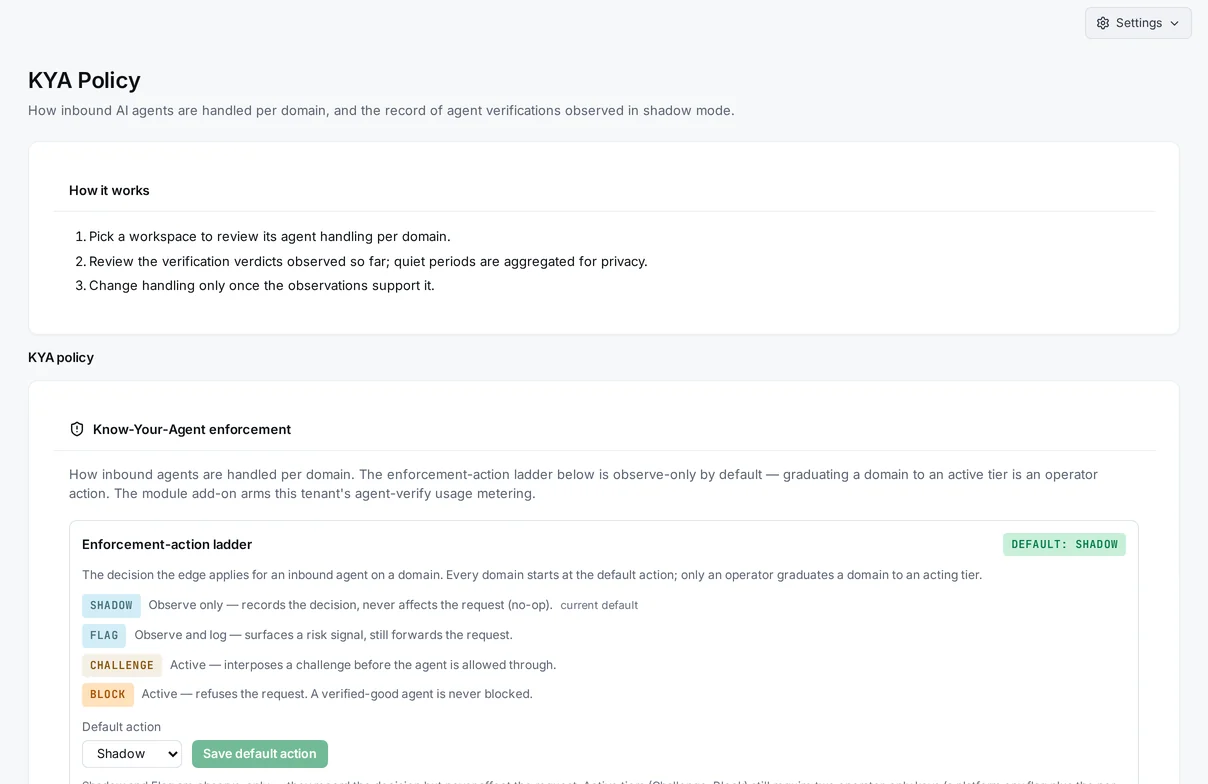
- Know Your Agent sprawdza obsługiwane deklaracje dotyczące tożsamości podpisanego agenta i zapisuje wynik obok oceny ryzyka. Analizuj wynik podpisanego żądania wraz z kontekstem własnej aplikacji.
- Twoja decyzja
- Know Your Agent jest we wczesnym dostępie. Weryfikacja potwierdza posiadanie akceptowanego poświadczenia, a nie intencje. Usługa weryfikuje i monitoruje; egzekwowanie zasad jest w planach rozwoju i nie należy do obecnej oferty.
Odpowiednie produkty
- Poznaj swojego agentaWczesny dostęp
- Ocena ryzykaDostępne
Omów swój przypadek użycia
Przedstaw proces, który chcesz omówić. Możemy przejść przez odpowiedni produkt i jego ograniczenia.