CAS D’USAGE
Trouvez par où commencer
Commencez par le workflow de compte, d’identité ou d’agent que vous devez examiner. Découvrez les produits concernés, un exemple d’interface et les décisions qui restent du ressort de votre équipe.
Il s’agit de workflows illustratifs, et non de références clients. La disponibilité des produits et les exigences d’intégration varient.
E-commerce et examen des fraudes
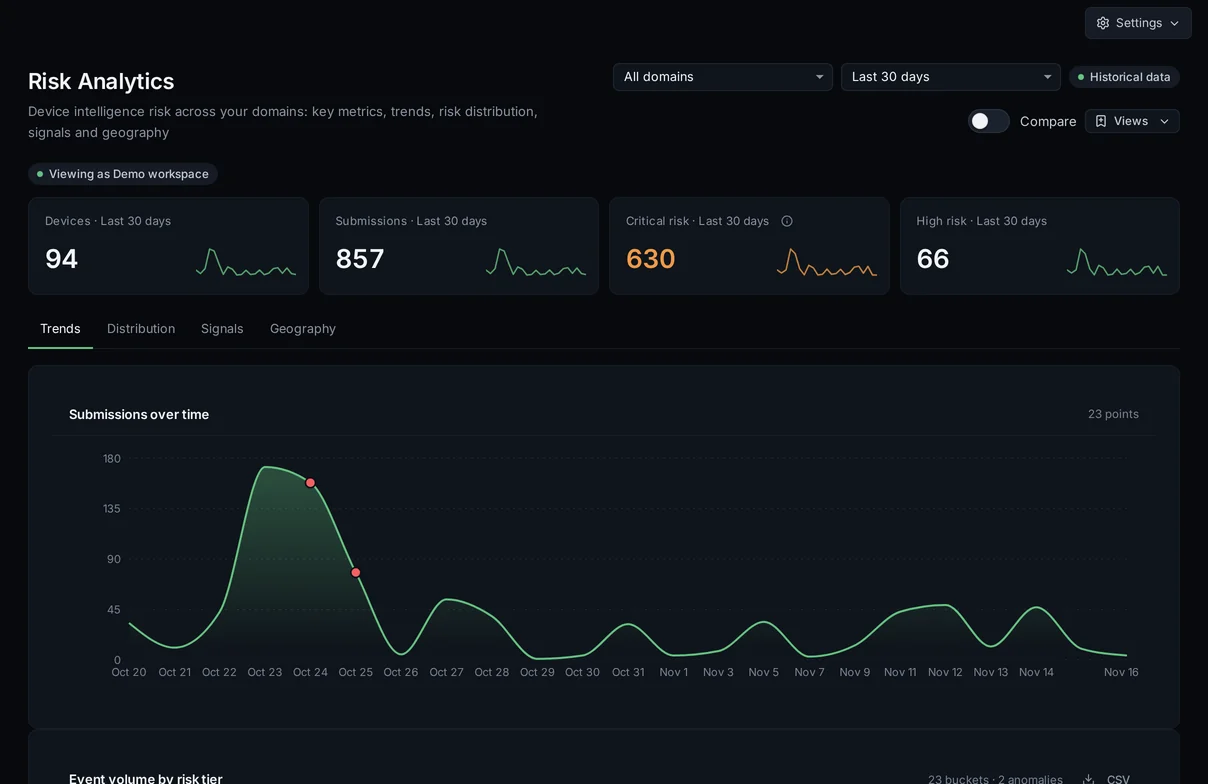
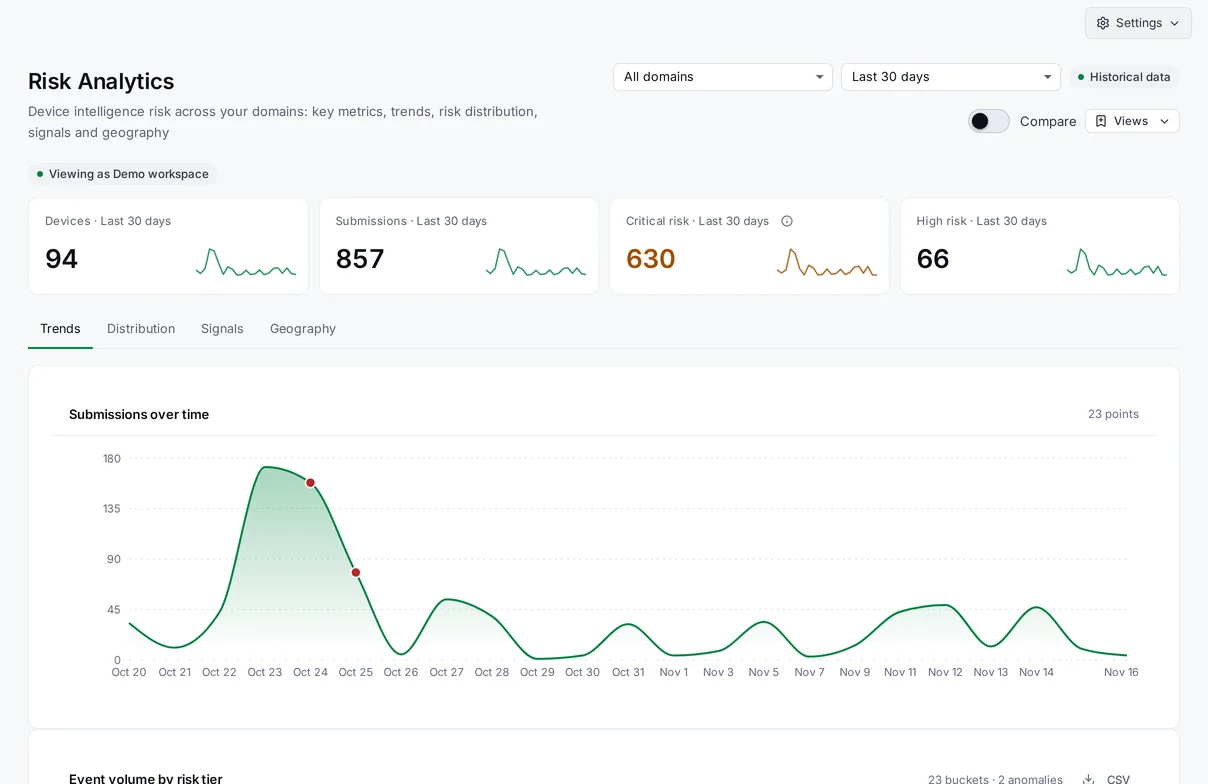
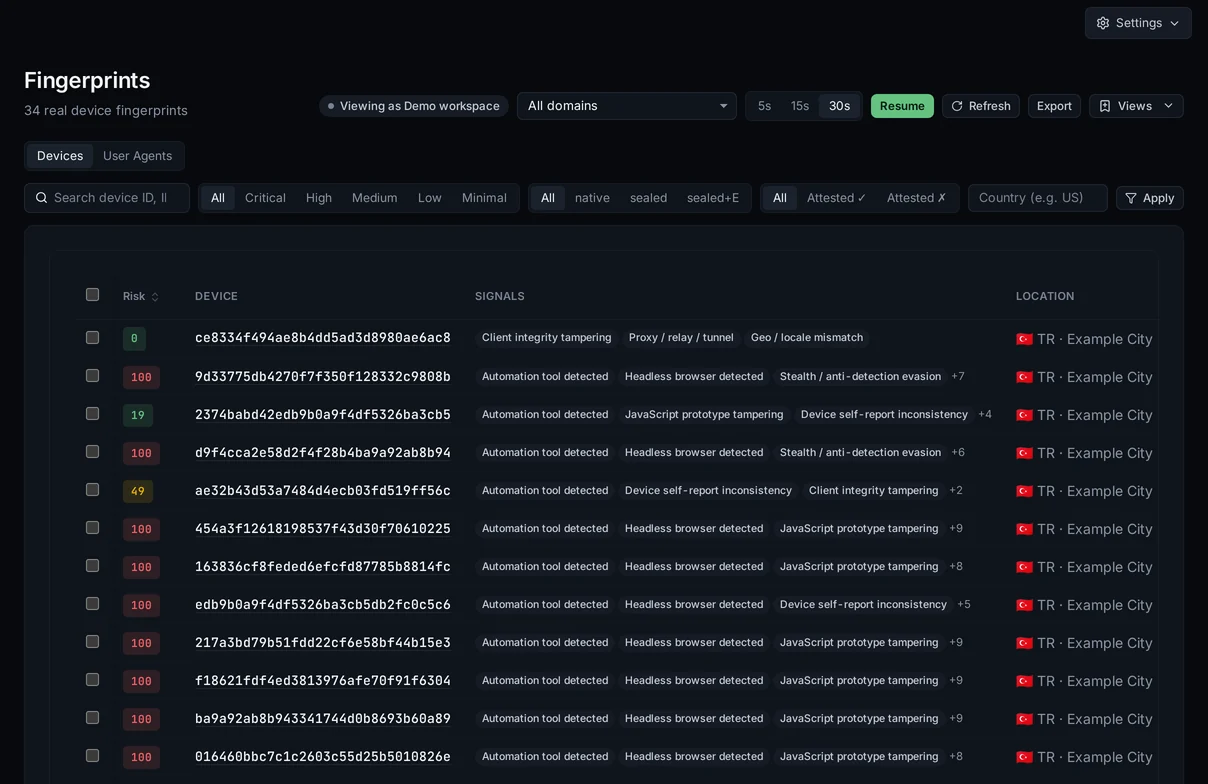
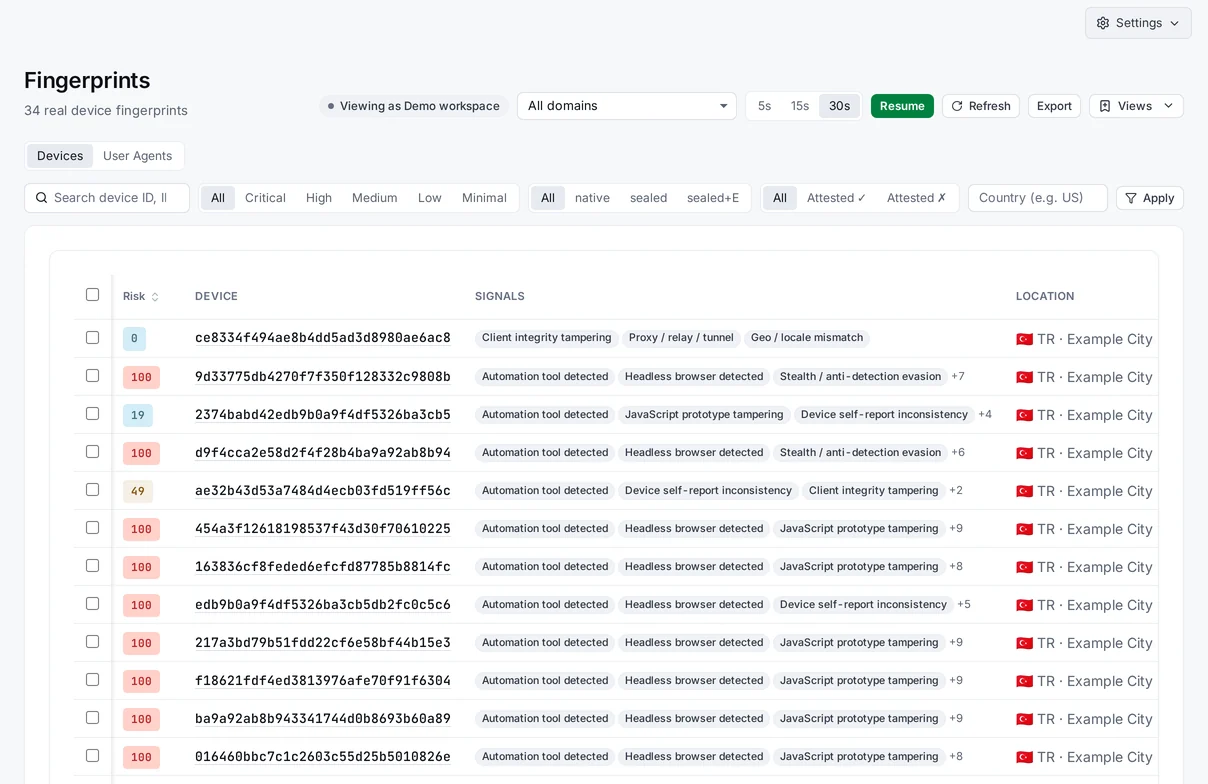
Examinez les nouveaux comptes, les connexions et les demandes de promotion à l’aide du contexte lié à l’appareil et au risque.
- Un workflow pour commencer
- Utilisez Device Intelligence pour obtenir le contexte lié à l’appareil et Risk Scoring pour obtenir un score, un niveau de confiance et des motifs précis. Examinez ces éléments avec les informations sur le compte ou la transaction déjà détenues par votre application.
- Votre décision
- Votre application définit la politique et décide d’autoriser la transaction, de la soumettre à un examen ou de demander davantage d’éléments. Un score de risque ne prouve pas une fraude au paiement.
Produits concernés
- Intelligence des appareilsDisponible
- Évaluation du risqueDisponible
Inscription fintech et KYC
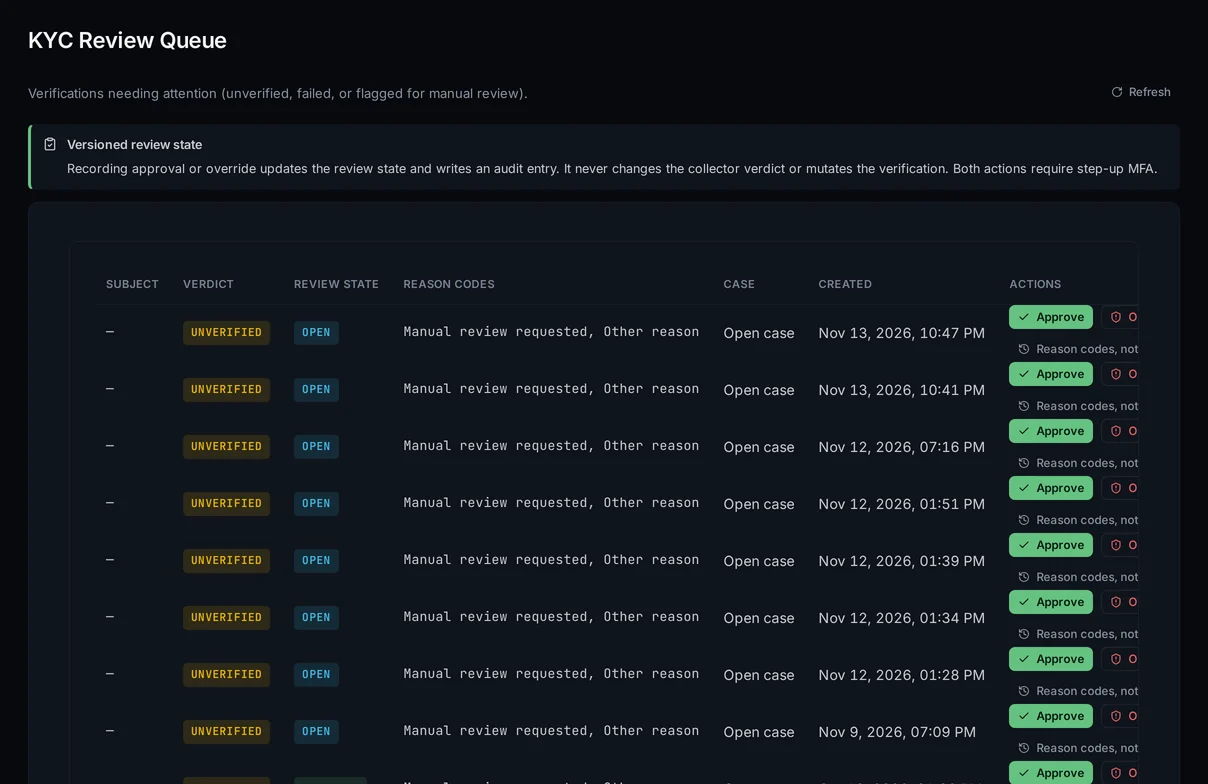
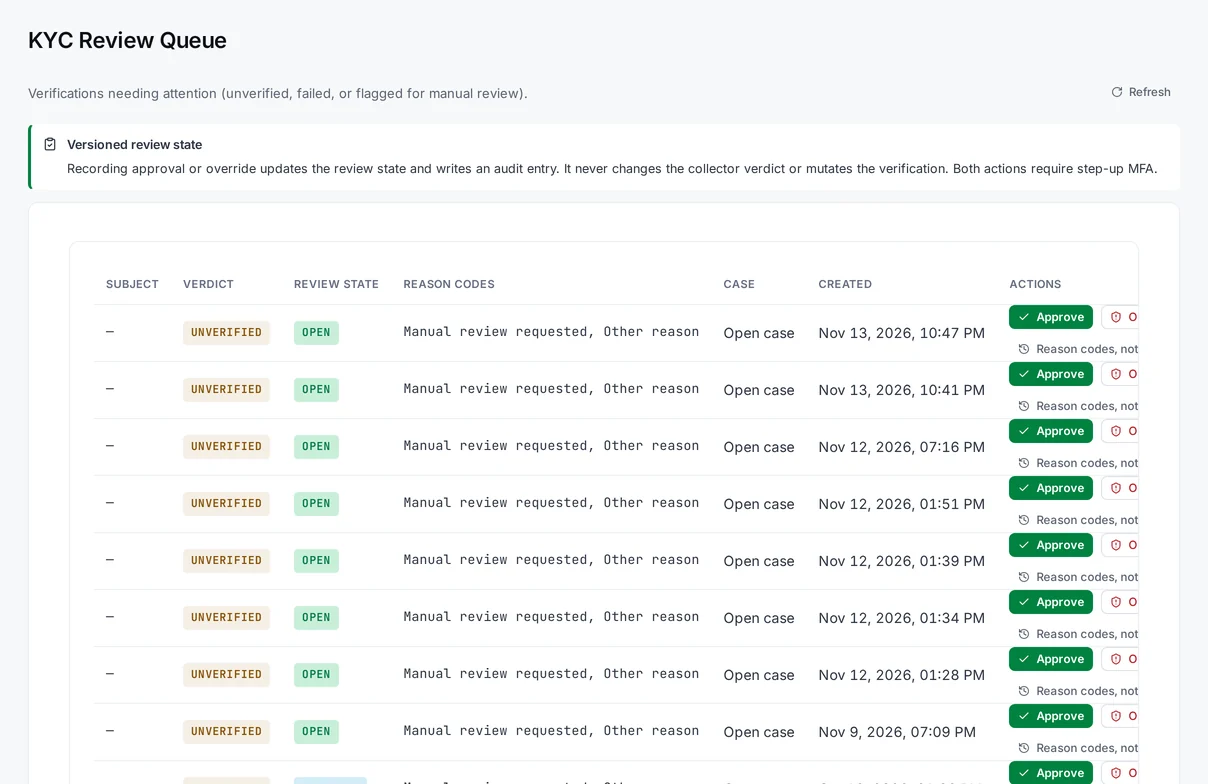
Recueillez des éléments d’identité lors de l’inscription et prévoyez une procédure d’examen humain.
- Un workflow pour commencer
- Orientez le demandeur vers le parcours Identity Verification hébergé, consultez le statut du dossier sur votre serveur et laissez votre équipe consigner la décision. Device Intelligence et Risk Scoring peuvent apporter un contexte lié à l’appareil et au risque.
- Votre décision
- Aucune approbation automatisée n’est effectuée. Votre équipe reste responsable des décisions d’acceptation, de la base légale et des obligations réglementaires.
Produits concernés
- Vérification d’identitéDisponible
- Intelligence des appareilsDisponible
- Évaluation du risqueDisponible
Jeux vidéo et abus de compte
Évaluez les inscriptions automatisées et les activités répétées sur un compte avant de choisir une réponse.
- Un workflow pour commencer
- Examinez le contexte lié à l’appareil et les motifs de risque lors de l’inscription et de l’accès au compte. Utilisez la solution contre les abus à l’inscription comme point de départ pour décider quand votre application doit demander davantage d’éléments.
- Votre décision
- Les signaux liés à l’appareil et au risque sont des éléments d’évaluation, et non la preuve qu’un joueur est un bot. Les défis, les limites de compte et les mesures d’application restent dans votre application.
Produits concernés
- Intelligence des appareilsDisponible
- Évaluation du risqueDisponible
Inscription SaaS et abus des essais
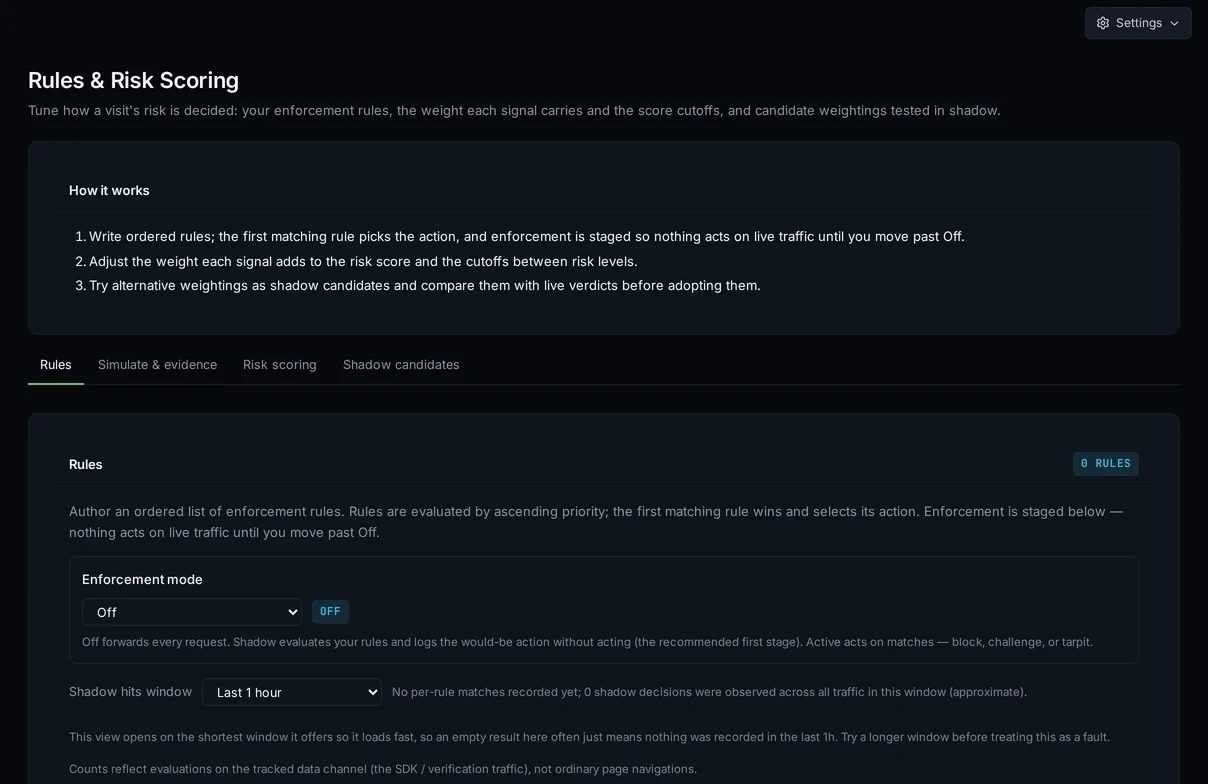
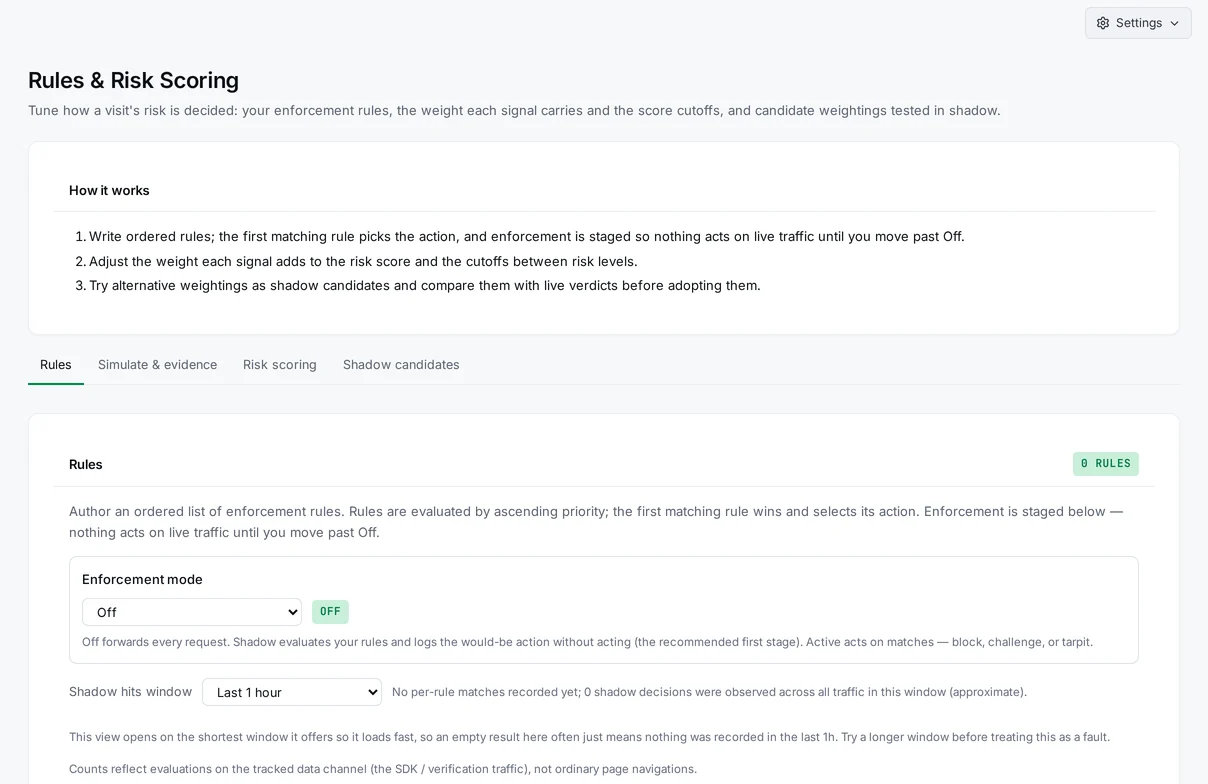
Évaluez les nouveaux comptes d’essai sans considérer chaque inscription inhabituelle comme un abus.
- Un workflow pour commencer
- Consultez le contexte lié à l’appareil, le score de risque, le niveau de confiance et les motifs lors de la création du compte. Combinez-les avec les informations dont vous disposez sur le compte avant de choisir d’autoriser l’accès, de procéder à un examen ou de demander une vérification supplémentaire.
- Votre décision
- Vous définissez les critères d’éligibilité à l’essai et les règles d’accès. Noxtica fournit du contexte ; le service ne décide pas qui peut utiliser votre service.
Produits concernés
- Intelligence des appareilsDisponible
- Évaluation du risqueDisponible
Médias et accès des abonnés
Examinez l’accès aux contenus réservés aux abonnés à l’aide du contexte lié à l’appareil et au risque.
- Un workflow pour commencer
- Utilisez Device Intelligence et Risk Scoring avec vos informations de connexion et d’abonnement pour examiner les accès inhabituels. Conservez ces éléments avec l’activité du compte faisant l’objet d’une enquête par votre équipe.
- Votre décision
- L’authentification, la vérification des droits d’accès et les règles de paywall restent dans votre application. Les signaux liés à l’appareil ne constituent ni un abonnement ni un droit de suivre un lecteur.
Produits concernés
- Intelligence des appareilsDisponible
- Évaluation du risqueDisponible
Agents IA et requêtes signées
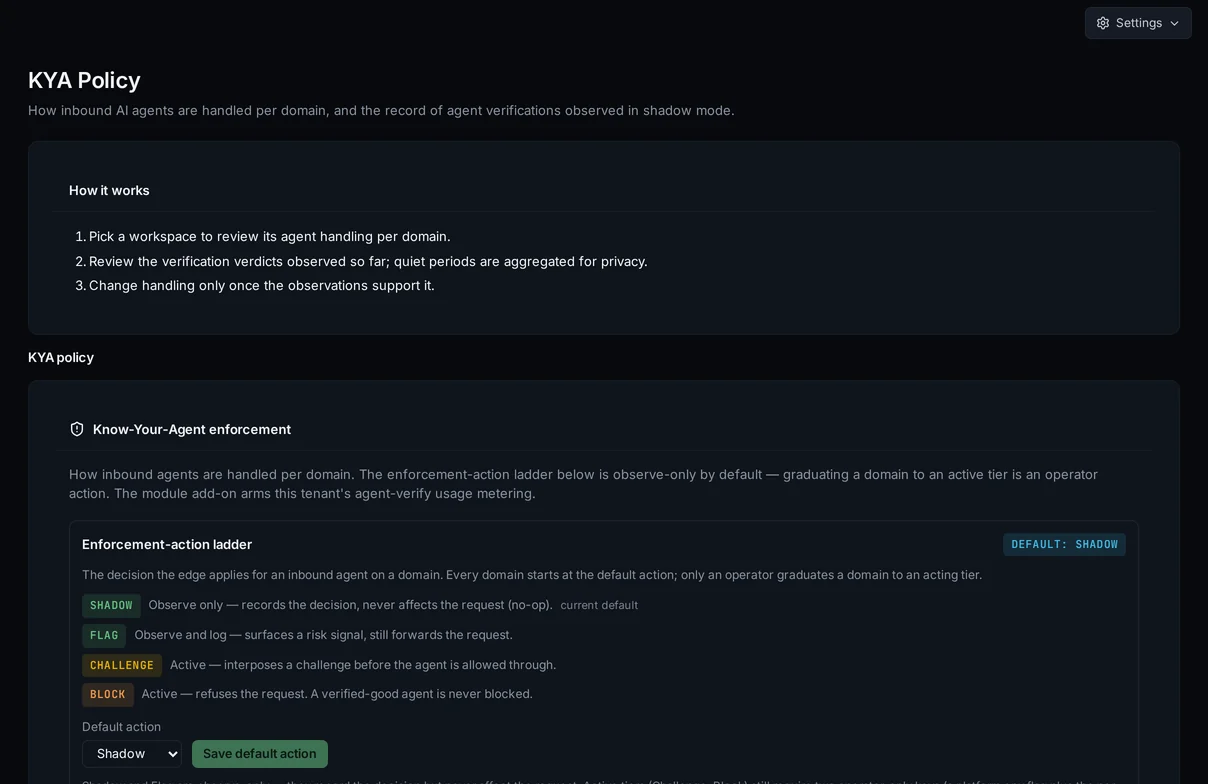
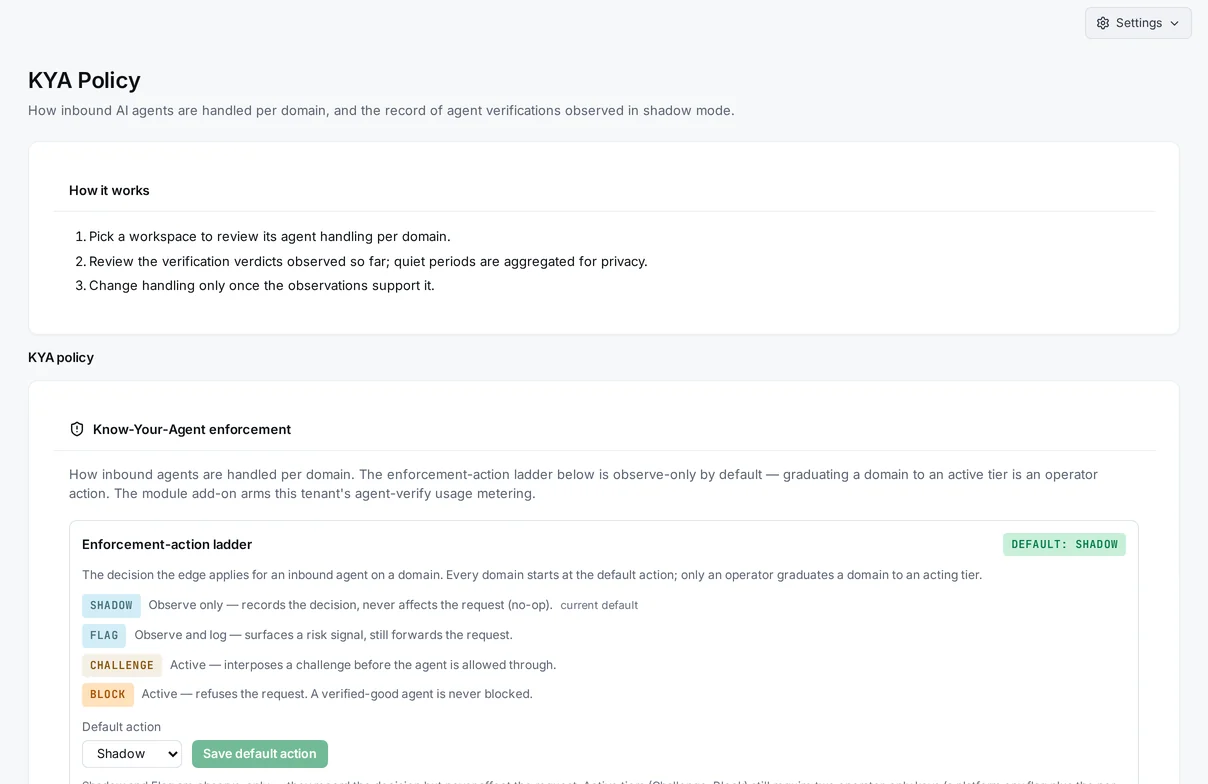
Vérifiez les déclarations signées prises en charge par l’agent avant de décider du traitement d’une requête par votre service.
- Un workflow pour commencer
- Know Your Agent vérifie les déclarations signées prises en charge concernant l’identité de l’agent et consigne le résultat à côté de l’évaluation du risque. Examinez le résultat de la requête signée avec le contexte propre à votre application.
- Votre décision
- Know Your Agent est en accès anticipé. La vérification montre la possession d’un justificatif accepté, et non l’intention. Le produit vérifie et observe ; l’application de mesures est prévue dans la feuille de route et ne fait pas partie de l’offre actuelle.
Produits concernés
- Know Your AgentAccès anticipé
- Évaluation du risqueDisponible
Échangeons sur votre cas d’usage
Présentez le workflow que vous souhaitez examiner. Nous pouvons vous présenter le produit concerné et ses limites.