CASOS DE USO
Encuentra por dónde empezar
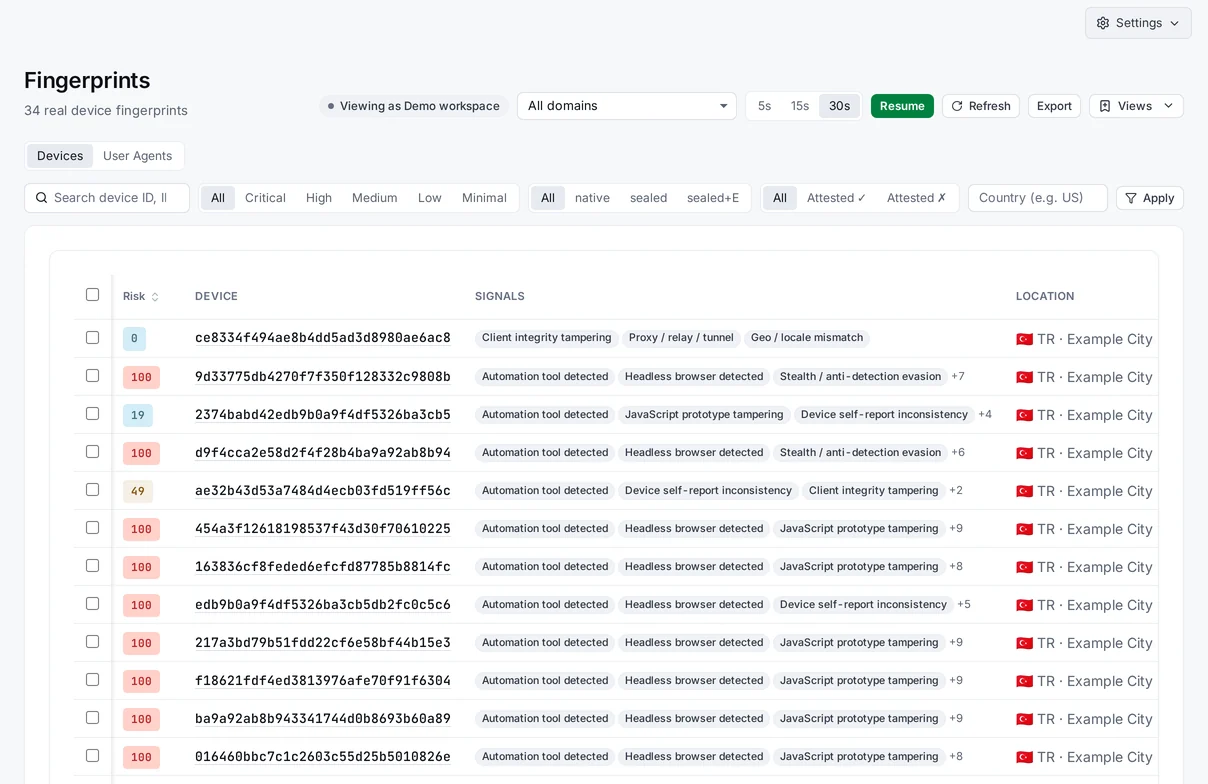
Empieza por el flujo de cuentas, identidad o agentes que necesites revisar. Consulta los productos pertinentes, una interfaz de ejemplo y las decisiones que siguen estando en manos de tu equipo.
Estos son flujos de trabajo de ejemplo, no referencias de clientes. La disponibilidad de los productos y los requisitos de integración varían.
Comercio electrónico y revisión de fraude
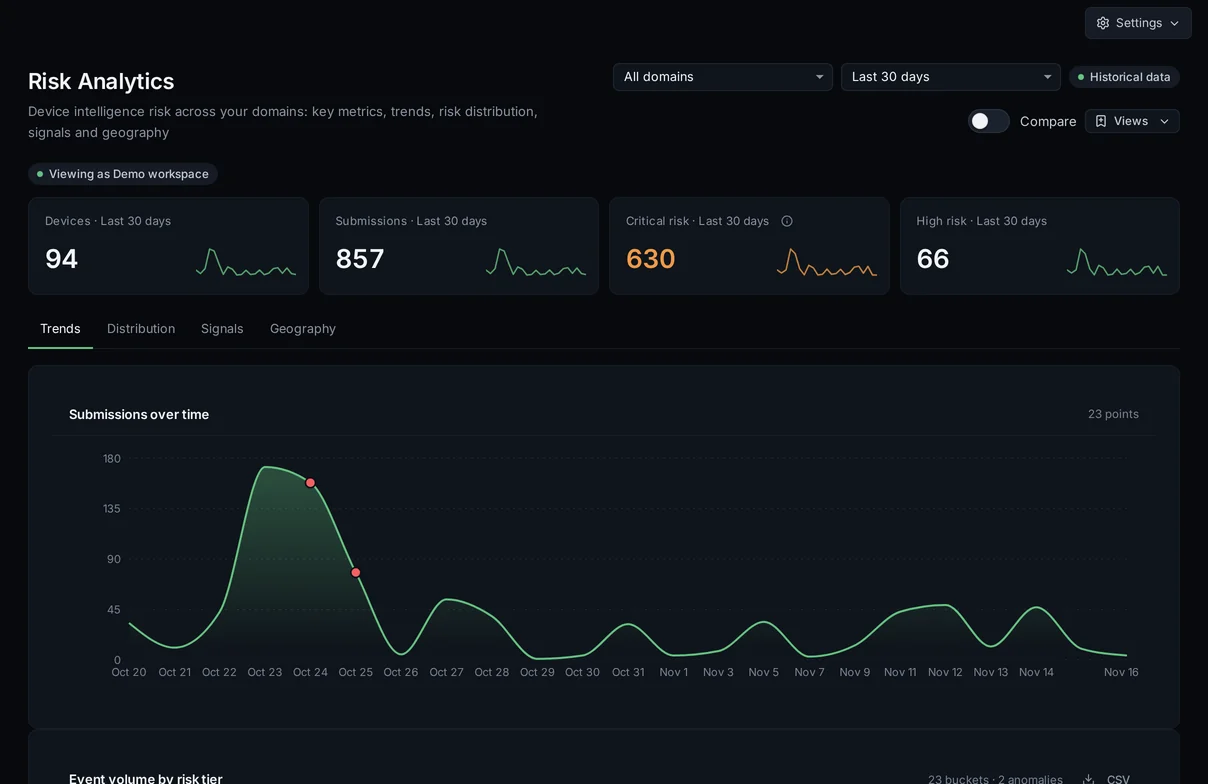
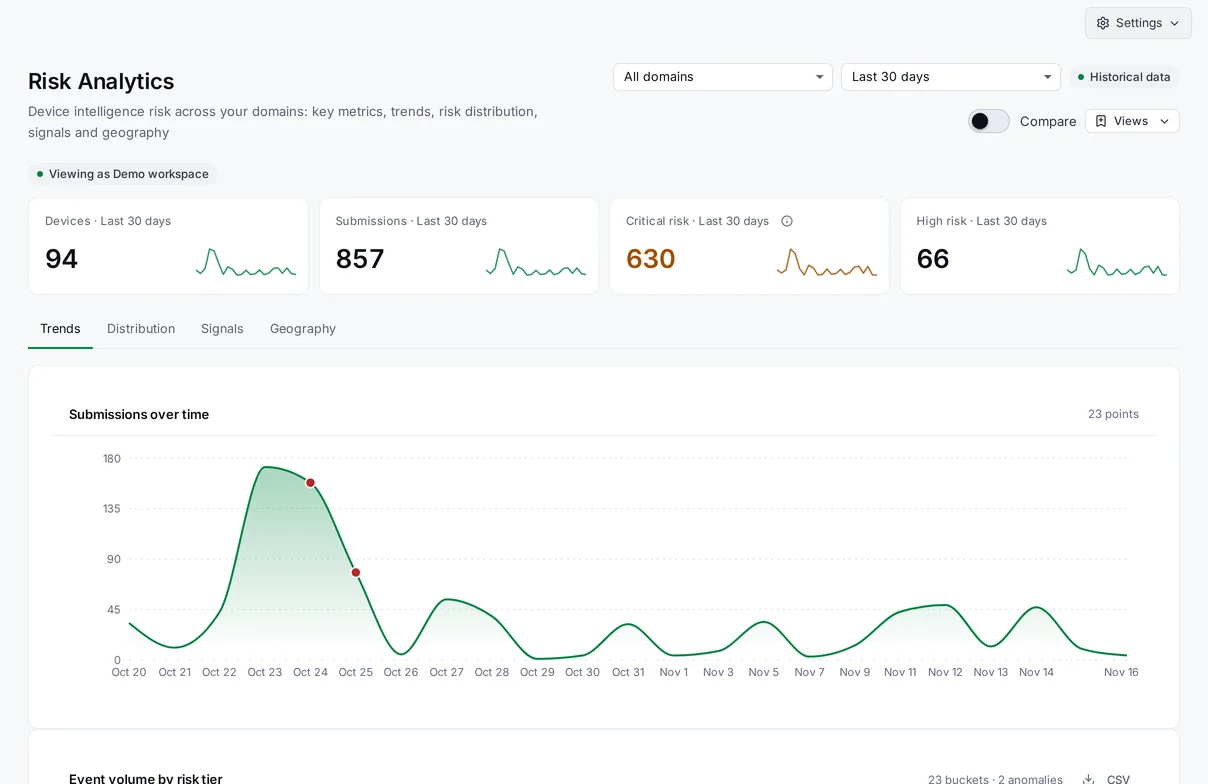
Revisa cuentas nuevas, inicios de sesión y reclamaciones de promociones con contexto del dispositivo y de riesgo.
- Un flujo de trabajo para empezar
- Usa Device Intelligence para obtener contexto del dispositivo y Risk Scoring para consultar una puntuación, un nivel de confianza y motivos concretos. Revisa esas pruebas junto con la información de la cuenta o la transacción que ya tiene tu aplicación.
- Tu decisión
- Tu aplicación define la política y decide si permite la operación, la envía a revisión o solicita más pruebas. Una puntuación de riesgo no demuestra que haya fraude en el pago.
Productos pertinentes
- Inteligencia de dispositivosDisponible
- Evaluación de riesgoDisponible
Registro en tecnología financiera y KYC
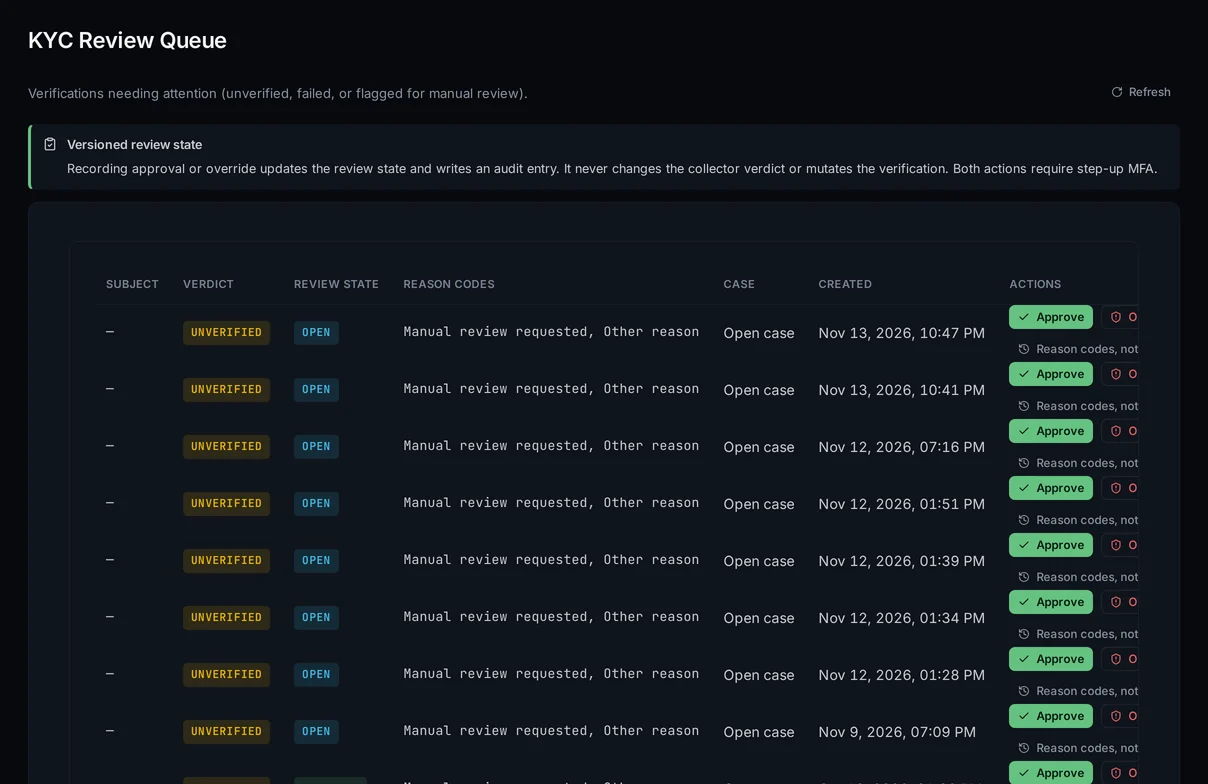
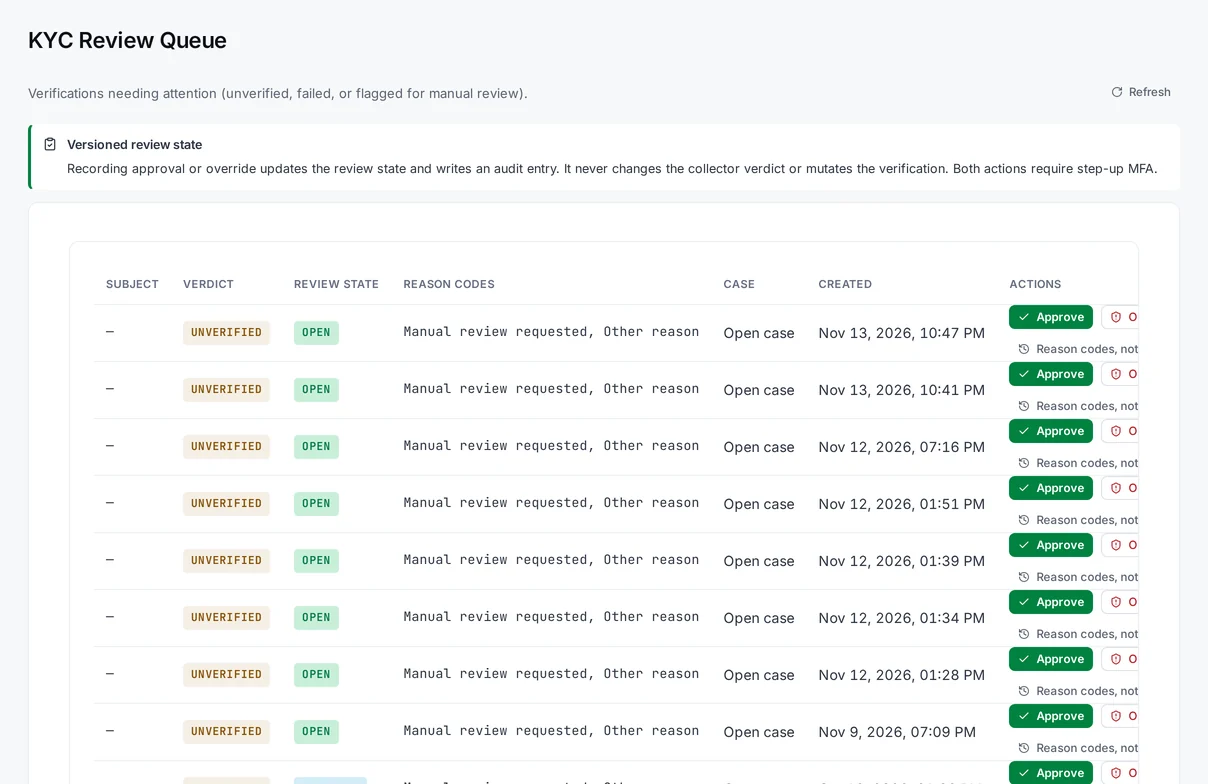
Recopila pruebas de identidad durante el registro y conserva una vía de revisión humana.
- Un flujo de trabajo para empezar
- Envía al solicitante al flujo alojado de Identity Verification, consulta el estado del caso en tu servidor y deja que tu equipo registre la decisión. Device Intelligence y Risk Scoring pueden aportar contexto del dispositivo y del riesgo.
- Tu decisión
- No hay aprobación automatizada. Tu equipo sigue siendo responsable de las decisiones de aceptación, el fundamento jurídico y las obligaciones reglamentarias.
Productos pertinentes
- Verificación de identidadDisponible
- Inteligencia de dispositivosDisponible
- Evaluación de riesgoDisponible
Videojuegos y abuso de cuentas
Evalúa los registros automatizados y la actividad repetida de las cuentas antes de elegir cómo responder.
- Un flujo de trabajo para empezar
- Revisa el contexto del dispositivo y los motivos de riesgo durante el registro y el acceso a la cuenta. Usa la solución para el abuso en los registros como punto de partida para decidir cuándo tu aplicación debería solicitar más pruebas.
- Tu decisión
- Las señales del dispositivo y de riesgo son pruebas, no demuestran que un jugador sea un bot. Los desafíos, los límites de cuenta y las medidas de aplicación se gestionan en tu aplicación.
Productos pertinentes
- Inteligencia de dispositivosDisponible
- Evaluación de riesgoDisponible
Registros y abuso de pruebas en SaaS
Evalúa las nuevas cuentas de prueba sin tratar cada registro inusual como un abuso.
- Un flujo de trabajo para empezar
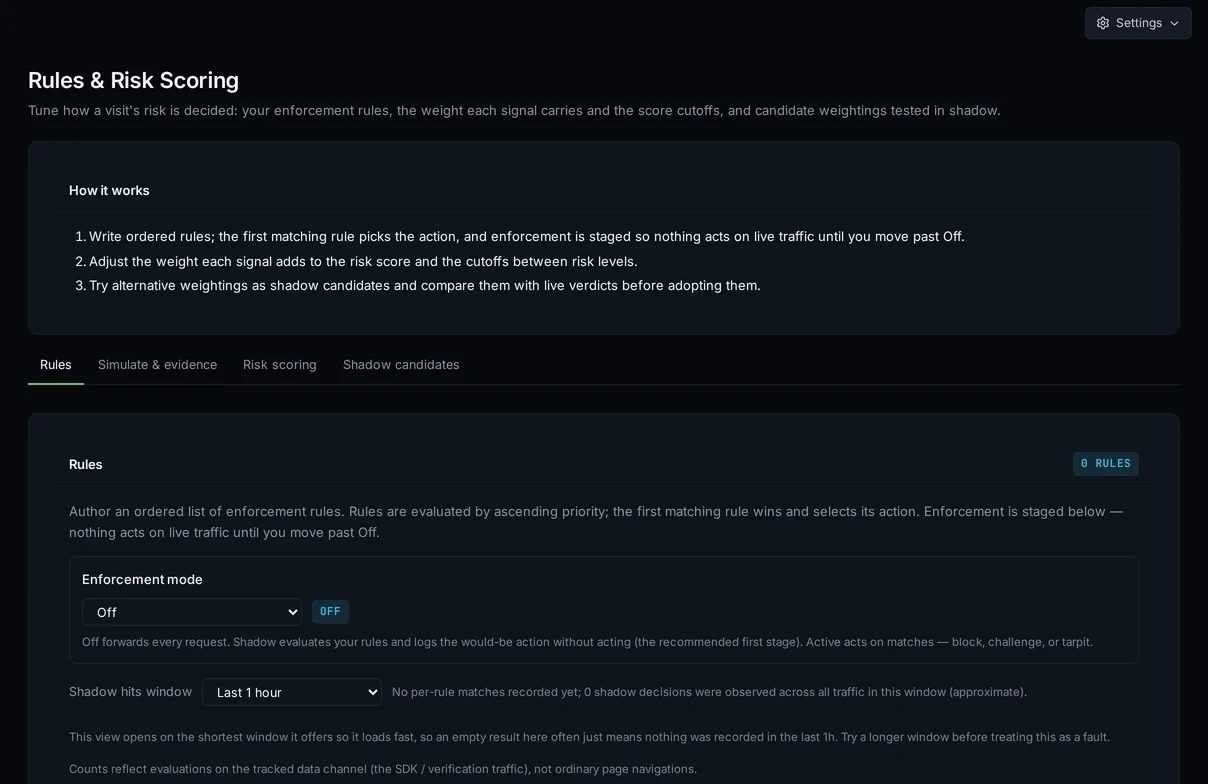
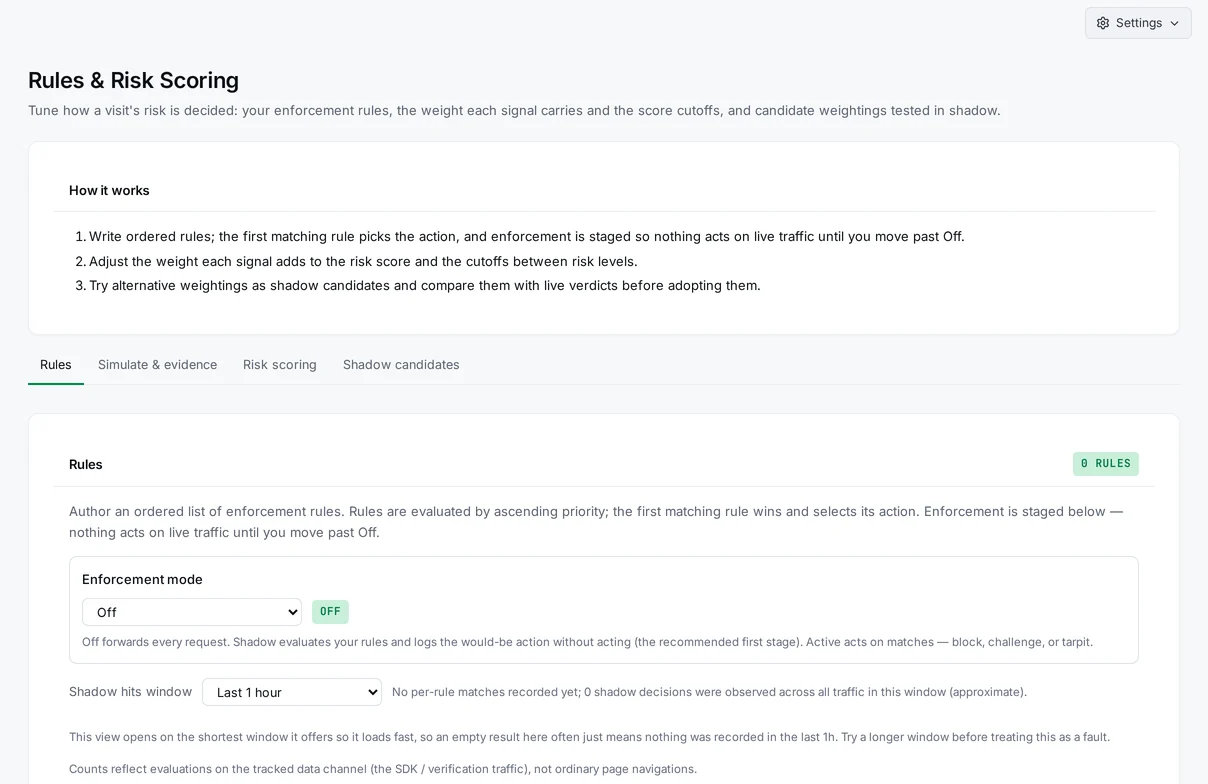
- Consulta el contexto del dispositivo, la puntuación de riesgo, el nivel de confianza y los motivos al crear una cuenta. Combínalos con la información de tu cuenta antes de elegir entre permitir el acceso, revisarlo o solicitar una comprobación adicional.
- Tu decisión
- Tú defines los requisitos para acceder a una prueba y las reglas de acceso. Noxtica aporta contexto; no decide quién puede usar tu servicio.
Productos pertinentes
- Inteligencia de dispositivosDisponible
- Evaluación de riesgoDisponible
Medios y acceso de suscriptores
Revisa el acceso a contenido exclusivo para suscriptores con contexto del dispositivo y de riesgo.
- Un flujo de trabajo para empezar
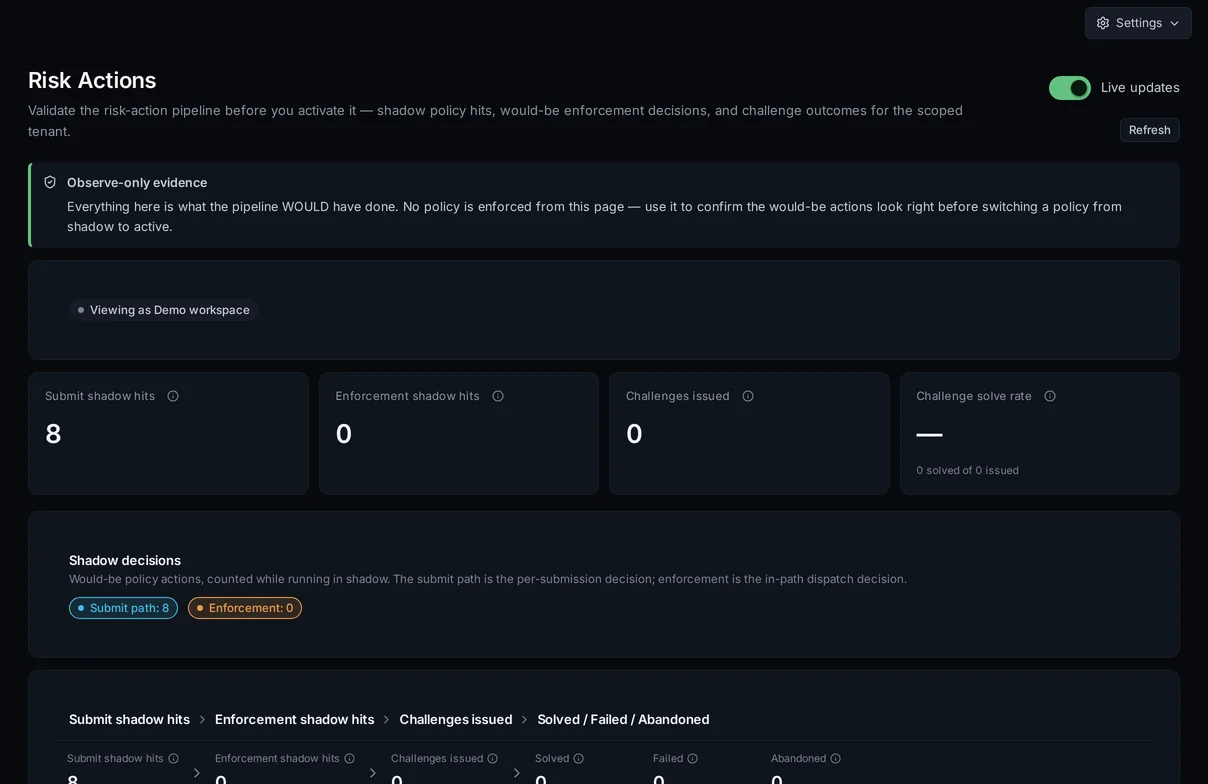
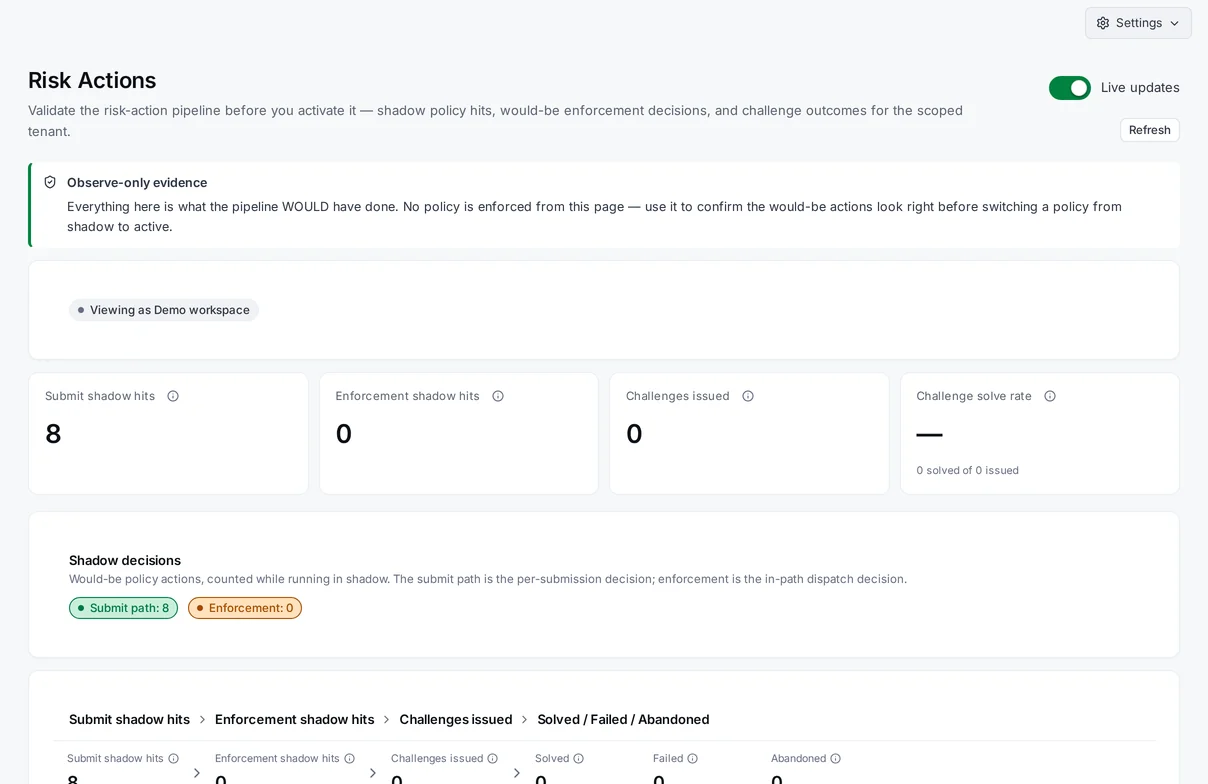
- Al revisar accesos inusuales, usa Device Intelligence y Risk Scoring junto con la información de inicio de sesión y suscripción. Conserva las pruebas junto con la actividad de la cuenta que investiga tu equipo.
- Tu decisión
- La autenticación, las comprobaciones de acceso y las reglas de pago siguen estando en tu aplicación. Las señales del dispositivo no constituyen una suscripción ni un derecho a rastrear a un lector.
Productos pertinentes
- Inteligencia de dispositivosDisponible
- Evaluación de riesgoDisponible
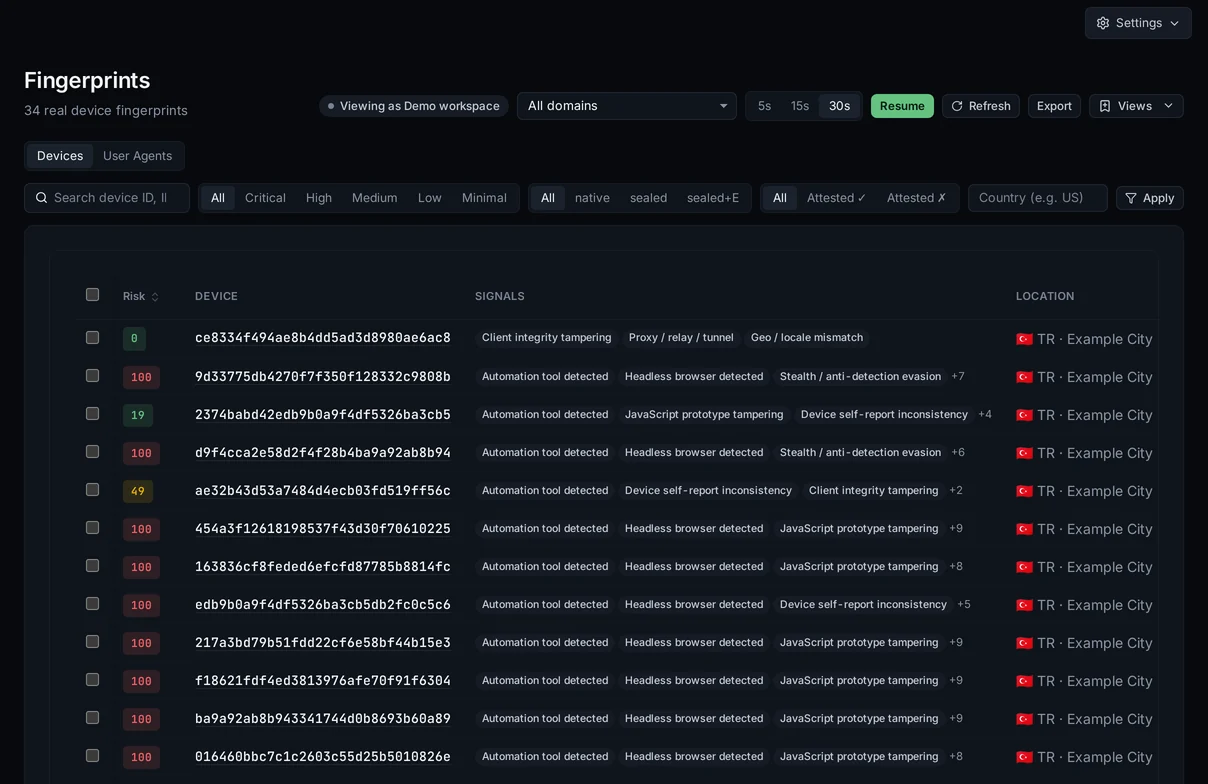
Agentes de IA y solicitudes con firma
Verifica las afirmaciones admitidas de agentes con firma antes de decidir cómo responder a una solicitud en tu servicio.
- Un flujo de trabajo para empezar
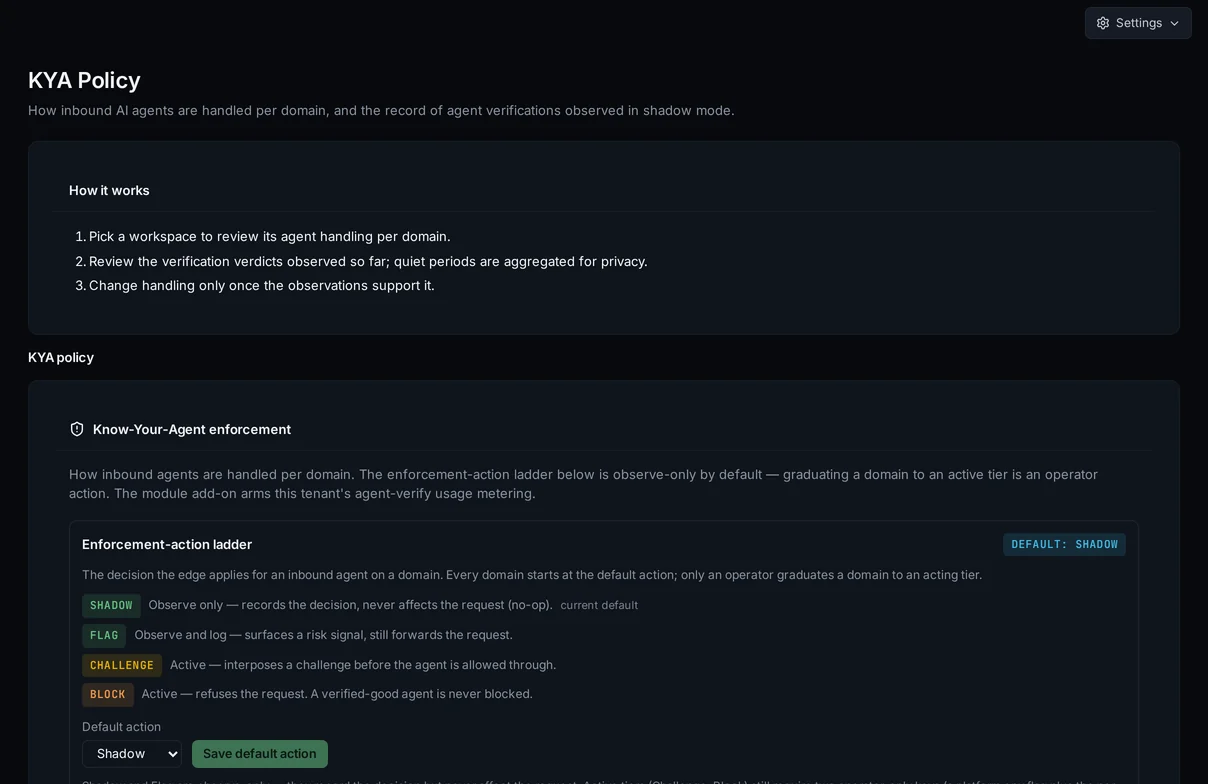
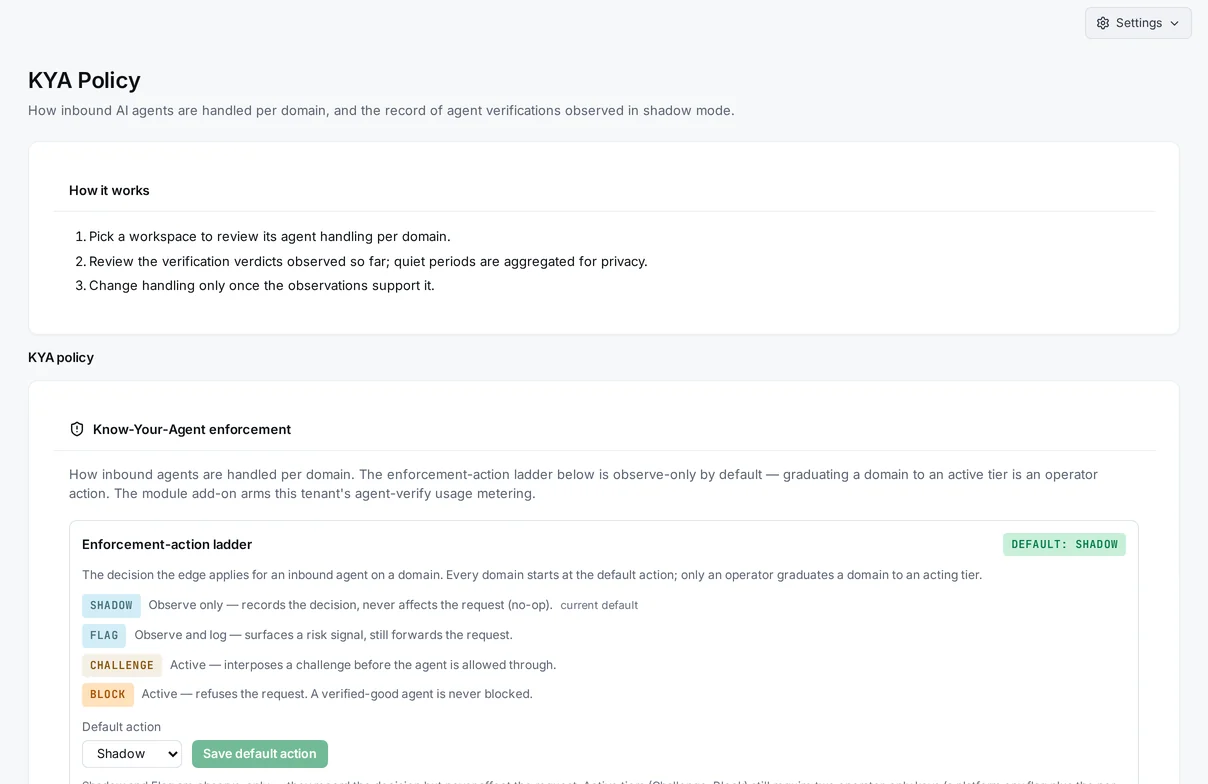
- Know Your Agent comprueba las afirmaciones de identidad admitidas de agentes con firma y registra el resultado junto con la evaluación de riesgo. Revisa el resultado de la solicitud con firma junto con el contexto de tu aplicación.
- Tu decisión
- Know Your Agent está en acceso anticipado. La verificación demuestra la posesión de una credencial aceptada, no la intención. Verifica y observa; la aplicación de medidas está en la hoja de ruta y no forma parte de la oferta actual.
Productos pertinentes
- Conoce a tu agenteAcceso anticipado
- Evaluación de riesgoDisponible
Hablemos de tu caso de uso
Trae el flujo de trabajo que quieras revisar. Podemos repasar el producto pertinente y sus límites.